Quick answer
Tratar el aislamiento de inquilino como una preocupación de arquitectura de primera clase que está separada de las comprobaciones básicas de entrada y función. Los recursos agrupados reducen la sobrecarga de la flota pero requieren un aislamiento lógico más fuerte y la observabilidad de inquilinos; los recursos dedicados facilitan la explicación de algunos límites, pero multiplican el trabajo de implementación, migración y apoyo. Un defecto práctico es un núcleo común con contexto inquilino explícito, luego un camino documentado a los recursos híbridos o silorados cuando los requisitos contractuales, regional, seguridad o carga operacional.
Last reviewed: 2026-09-19T00:00:00.000ZMulti-tenant architecture decision builder
Choose the constraints that describe your product. The checklist, open decisions and charts update from transparent planning rules in this page; scores are not security ratings, benchmarks or compliance certification. Inputs stay in this browser.
Reference architecture checklist
- Resolve the tenant from a trusted identity/session boundary, carry tenant context through every request, job and event, and never trust a client-supplied tenant ID by itself.
- Keep shared application and data resources tenant-aware: tenant-owned records need an explicit tenant key, centralized query scoping and isolation tests; database row-level security can be defense-in-depth where it fits the stack.
- Model users, memberships, roles and tenant permissions separately. Authentication establishes identity; authorization and tenant isolation must still be enforced on the resource being accessed.
- Record security-sensitive administrative actions and isolation failures with tenant-aware audit context; keep secrets and sensitive values out of logs.
- Treat integrations as tenant-scoped contracts: isolate credentials, sign/verify webhooks where supported, use idempotency keys and make retries observable without mixing tenant context.
- Use tenant-aware queues/workers with idempotency, retry budgets, dead-letter handling, backpressure and per-tenant observability; define ordering only where the business process actually requires it.
- Measure per-tenant load and preserve an upgrade path to partitioning or deployment stamps before noisy-neighbor behavior becomes an emergency migration.
- Make logs, metrics, traces and audit events tenant-aware by design, while preventing sensitive payloads from becoming the observability strategy.
- Use expand/contract schema changes and resumable per-tenant migration checkpoints so a partially upgraded fleet can be observed, paused and safely retried.
Unresolved decisions
- Which isolation checks live in repository/service code, database policies, or both—and how will cross-tenant negative tests prove the boundary?
- What are the explicit degraded-mode behaviors when identity, queueing, a critical integration or the audit pipeline is unavailable?
1. Component planning burden
Higher bars mean the selected constraints put more design and operational attention on that component.
2. Constraint pressure profile
This simply translates your selected low/medium/high-style inputs onto one visual scale.
3. Boundary attention map
Planning aid showing where the selected constraints concentrate architecture work—not how much code belongs in each layer.
Assumption note: all scores are deterministic WebDesignK planning coefficients derived from the seven selections above. They are intentionally bounded 0–100 for visualization and must not be interpreted as market benchmarks, security grades or compliance scores.
Tables built for the buying decision
Primary decision table
| Decisión | Opción | Fuerza | Limitaciones | Carga operacional | Elige cuándo |
|---|---|---|---|---|---|
| Aislamiento de los arrendatarios | Piscinas | Una flota compartida; simple despliegue y capacidad de agrupación | El aislamiento lógico debe ser aplicado constantemente en cada camino | Cuenta de flota inferior; mayor rigor de aplicación/control de datos | Los inquilinos tienen requisitos compatibles y el equipo puede demostrar aislamiento lógico |
| Aislamiento de los arrendatarios | Híbrido / puente | Piscina por defecto mientras se aísla a determinados inquilinos o componentes | La funcionalidad de la actualización, promoción y versión se convierten en capacidades de producto | Moderado; ambos caminos compartidos y dedicados deben ser operados | Algunos inquilinos necesitan aislamiento regional, contractual o de carga de trabajo |
| Aislamiento de los arrendatarios | Silo / dedicado | Límite de recurso grueso y menor radio de explosión de componentes aislados | Más pilas, migraciones, secretos, respaldos y coordinación de la puesta en marcha | Carga de automatización de flotas | Los requisitos justifican explícitamente los recursos dedicados y la flota puede automatizarse |
| Aplicación de datos | Repositorios de llave de inquilino + con alcance | Visible en código de dominio y portátil en las tiendas de datos | Un camino de búsqueda perdido puede romper el aislamiento | Comprobación y disciplina de revisión de códigos | Modelos relacionales/datos agrupados con abstracciones de acceso centralizada |
| Aplicación de datos | Política de base de datos / RLS como defensa en profundidad | Añade una política de filas forzada por bases de datos para las vías de acceso compatibles | Los propietarios/ roles de bypass y caminos privilegiados necesitan pruebas cuidadosas | Diseño de políticas y verificación de la producción | La base de datos y el modelo de conexión apoyan la aplicación de políticas sin la autorización de dominios oculta |
| Identidad | Miembros de la aplicación + federación de la empresa | Separa la identidad externa de la autorización interna de inquilinos/recursos | La disposición, la vinculación y la desprovisión de normas deben ser explícitas | Registro de conexión, asignación de funciones y soporte para ciclos de vida | B2B SaaS sirve a organizaciones con SSO o múltiples IdPs |
| Trabajos de Async | Carretera de inquilino + trabajadores idempotentes | Las entradas y el aislamiento de la explosión pueden ser controladas y observadas | Ordenación, deduplicación y propiedad de letras muertas requieren diseño | Política de búsqueda, límites de trabajo y herramientas operacionales | Trabajos, importaciones, webhooks o tareas de larga duración no pueden permanecer sincrónicas |
| Límite de escala | Sellos de despliegue / particiones | Limita el radio de explosión y apoya la distribución regional o de carga de trabajo | Rebalancing and flight versión se hace explícita | Rotación, automatización y observabilidad por sello | La capacidad compartida o las necesidades regionales superan un límite de despliegue |
Comportamiento y observabilidad de falla
| Modo de falla | Síntoma | Prevención | Observabilidad |
|---|---|---|---|
| Leído/escribo de los contenedores | Un objeto válido de otro inquilino es devuelto o mutado | Contexto de inquilinos con confianza, autorización por defecto, acceso a datos con alcance y pruebas de aislamiento negativas | Acto de auditoría de seguridad, métricas de acceso denegado, pruebas de prueba; no registra cargas de pago sensibles |
| Miembros o papel fijos | El usuario revocado mantiene el acceso a través del estado de caché/sesión | Estado de autorización de corta duración cuando proceda, estrategia de revocación y revisión de nivel de recursos | Razón de la decisión de Auth, session/token age, revocation failures |
| Tormenta de retrete de la cola | El retraso/latencia crece y un inquilino consume capacidad de los trabajadores | Retries de heridos, idempotencia, retroceso, propiedad de letras muertas y controles de retención | Edad de espera, recuento de reingreso, volumen DLQ y etiquetas de carga de trabajo de inquilino |
| Venta de la integración o webhook duplicado | Efectos secundarios repetidos, sincronización atascada o flujo de trabajo de inquilino retardado | Arreglo de inquilinos verificados, teclas de idempotencia, estado de entrega duradero y modo degradado | Intenciones de entrega, clase de respuesta del proveedor, estado de falla con inquilino |
| Noisy vecino | Un inquilino degrada latencia o la capacidad para otros | Tasa/limites de coincidencia, ruta de partición y promoción a recursos aislados | Saturación/señales de latencia y eventos de límite de velocidad |
| Migración parcial de esquemas/fleet | Algunos inquilinos ejecutan viejos esquemas o comportamiento de aplicación | Cambios de expansión/contrato, resumibles puestos de control por contenedor y compatibilidad con versiones | Versión migratoria de inquilinos, puesto de control, razón de fracaso y fuga de deriva |
| Sistema de auditoría no disponible | Las acciones de seguridad y remoción de minas se producen sin pruebas duraderas | Definir si va a buffer, no cerrar o utilizar una trayectoria secundaria duradera basada en el requisito | Salud de la auditoría, edad atrasada y alerta explícita de las pruebas |
Turn this planning result into a scoped review.
Send the assumptions, constraints and result summary. WebDesignK can review the architecture/content/implementation boundary, identify missing discovery inputs and return a prioritized next-step scope.
- Bring: current site/product, constraints, integrations and your tool result.
- You get: a scoped recommendation, open questions and implementation priorities.
Foto de decisión para la arquitectura multi-teniente SaaS
Una buena arquitectura de SaaS multi-tenant hace ** el contexto de la retención un límite de seguridad y operación explícito**, no se espera que los desarrolladores de una convención recuerden. La primera decisión no es “microservicios o monolito?” Es cuánto infraestructura y datos comparten cada inquilino, qué debe ser aislado, y qué equipo operará esos límites. Los diseños de siloed, híbridos y silos pueden ser válidos cuando se delibera el modelo de aislamiento, la vía de autorización, el comportamiento de fracaso y la estrategia de migración.
Lo que aprenderás / decidirás
-
- Cuando se debe hacer cumplir la identidad y el aislamiento inquilinos;
- cuando los recursos combinados, híbridos o dedicados tienen sentido operacional;
- cómo los datos, API, colas, integraciones y rutas de auditoría llevan contexto inquilino;
- que los modos de fallo necesitan retries, modos degradados o paradas duras;
- cómo evolucionar una arquitectura temprana sin reescribir el producto.
La regla práctica es simple: ** infraestructura de compartido sólo donde todavía se puede probar el aislamiento, observar el impacto inquilino y recuperarse con seguridad**. Una base de datos compartida puede ser apropiada; una base de datos dedicada puede ser apropiada. Ninguna opción elimina la necesidad de autorización a nivel de aplicación, empleos de inquilinos, auditabilidad y controles operativos.
Resumen de la arquitectura ejecutiva
Una arquitectura útil de referencia SaaS tiene dos planos conceptuales. El avión control posee inquilinos a bordo, estado de suscripción o derecho, conexiones de identidad, configuración, medición y operaciones a nivel de flota. El plano application/data maneja solicitudes de usuario, flujos de trabajo de dominio, datos de inquilino, trabajo de fondo e integraciones. Estos aviones no necesitan ser desplegables separados el día uno, pero separar las responsabilidades en el modelo mantiene las operaciones de ciclo de vida inquilino de convertirse en condicionales de aplicación dispersos.
AWS describe el aislamiento inquilino como distinto de la autenticación básica y la autorización: un usuario puede ser autenticado y autorizado para una capacidad de aplicación y todavía cruzar un límite inquilino si el acceso a los recursos no es abarcado por el contexto inquilino. Azure trata de forma similar el aislamiento como espectro, desde recursos altamente compartidos hasta recursos dedicados, y apoya explícitamente la mezcla de modelos a través de componentes. Esas dos ideas son un punto de partida más fuerte que elegir un marco de moda.
Para muchos productos, la arquitectura inicial puede permanecer intencionalmente aburrida: una capa web/API apátrida, una base de datos relacional, un proveedor de identidad, una tienda de objetos, una cola para el trabajo asincrónico, una pequeña capa de integración y observabilidad centralizada. El trabajo de múltiples componentes está en los boundaries: cómo se resuelve el inquilino, cómo se abarca cada búsqueda de recursos, cómo se preservan los empleos contexto, cómo se aíslan las credenciales y cómo se observa la carga específica de inquilino.
Una ruta de solicitud de referencia
- Autentice la identidad del usuario o de la máquina.
- Resolver una membresía interna de arrendatario de reclamaciones de confianza o estado del servidor.
- Autorizar la acción y el recurso solicitados para ese inquilino.
- Ejecute el acceso a datos inquilino-scopio.
- Adjuntar el contexto de arrendatario a trabajos de corriente baja, eventos, registros y registros de auditoría.
- Rechazar el contexto ambiguo o inquilino desaparecido en lugar de caer silenciosamente de nuevo al acceso mundial.
Ese flujo es más importante para la seguridad de arrendatario que si el servicio se implementa como un proceso o veinte.
Requisitos y limitaciones para definir primero
Las decisiones de arquitectura se vuelven costosas cuando el equipo comienza con la infraestructura y descubre las verdaderas limitaciones más adelante. Antes de elegir un modelo de arrendamiento, documente las fuerzas comerciales y técnicas que pueden cambiar realmente el límite.
Empieza con ** Forma de mantenimiento**. ¿Cuántas organizaciones se esperan? ¿Son más similares, o puede un inquilino ser órdenes de magnitud más peligrosas que otras? ¿Los clientes empresariales requieren su propia región de datos, clave de cifrado, proveedor de identidad, ventana de mantenimiento o cadencia de implementación? ¿Necesita el producto autoservicio a bordo, o son los inquilinos proporcionados a través de un proceso de ventas y ejecución?
Luego definir ** sensibilidad de datos y limitaciones contractuales**. Evite convertir “enterprise” en un proxy vago para la seguridad. Anota el requisito específico: base de datos separada, región de fijación, clave gestionada por el cliente, exportación de auditoría, retención configurable, aprobación de acceso privilegiado o prueba de aislamiento documentada. Los requisitos legales y reglamentarios pueden depender de la categoría de clientes, geografía y datos; este artículo es la orientación de arquitectura, no asesoramiento jurídico, y el abogado calificado o un especialista en cumplimiento debe validar obligaciones que afectan a contratos o datos regulados.
Definir identidad y autorización por separado. La autenticación responde quién es el director. La autorización responde lo que ese director puede hacer. El aislamiento de inquilino responde a los recursos de inquilinos en alcance. Tratar a los que como un cheque es una fuente común de defectos de carga cruzada.
Por último, definir el presupuesto operativo del equipo. Un diseño de silo-per-tenant puede hacer que la historia de aislamiento sea fácil de explicar, pero crea una flota: las migraciones, copias de seguridad, secretos, alertas, liberaciones y correcciones de emergencia ahora necesitan automatización en muchas pilas. Un diseño combinado reduce la sobrecarga de la flota pero eleva el estándar para los controles de aplicaciones y datos de tenant-aware. El modelo correcto es el que su equipo puede operar y probar.
Arquitectura de referencia y límites
Una arquitectura de referencia robusta asigna cada responsabilidad a la capa más capaz de hacerla cumplir de forma consistente.
El código de aplicación debe resolver el contexto de inquilino, aplicar la autorización de dominio, propagar el contexto al trabajo de abajo y exponer APIs inquilino-seguro. El middleware central puede rechazar solicitudes sin un inquilino válido, pero el middleware no es suficiente: la autorización todavía necesita el recurso y la acción que se solicita.
Servicios gestionados pueden eliminar trabajos operacionales no diferenciados, como el manejo de protocolos de identidad, durabilidad de la cola, bases de datos gestionadas, almacenamiento de objetos y almacenamiento secreto. Gestionado no significa inquilino-aware por defecto. La aplicación debe definir aún cómo los inquilinos se mapean a recursos, credenciales, particiones o políticas.
La capa de datos posee límites de inquilino duraderos. En un modelo relacional con piscina, las filas de propiedad de inquilino normalmente necesitan una clave inquilino explícita y un análisis de consultas consistente. La seguridad de nivel de filas de PostgreSQL puede agregar una capa de políticas forzada por bases de datos, pero los equipos deben entender el comportamiento de propiedad y desvío y probar los roles de conexión reales utilizados en la producción. RLS es de fondo de defensa, no permiso para dejar de revisar la autorización de aplicación.
La herramienta operativa necesita señales de información de inquilino: registros, trazas, profundidad de cola, eventos de velocidad, progreso de migración, registros de auditoría y atribución de costos cuando sea útil. Evite registrar secretos o cargas de pago sensibles sólo para facilitar el depuración de inquilinos.
Límites de piscina, híbridos y siloados
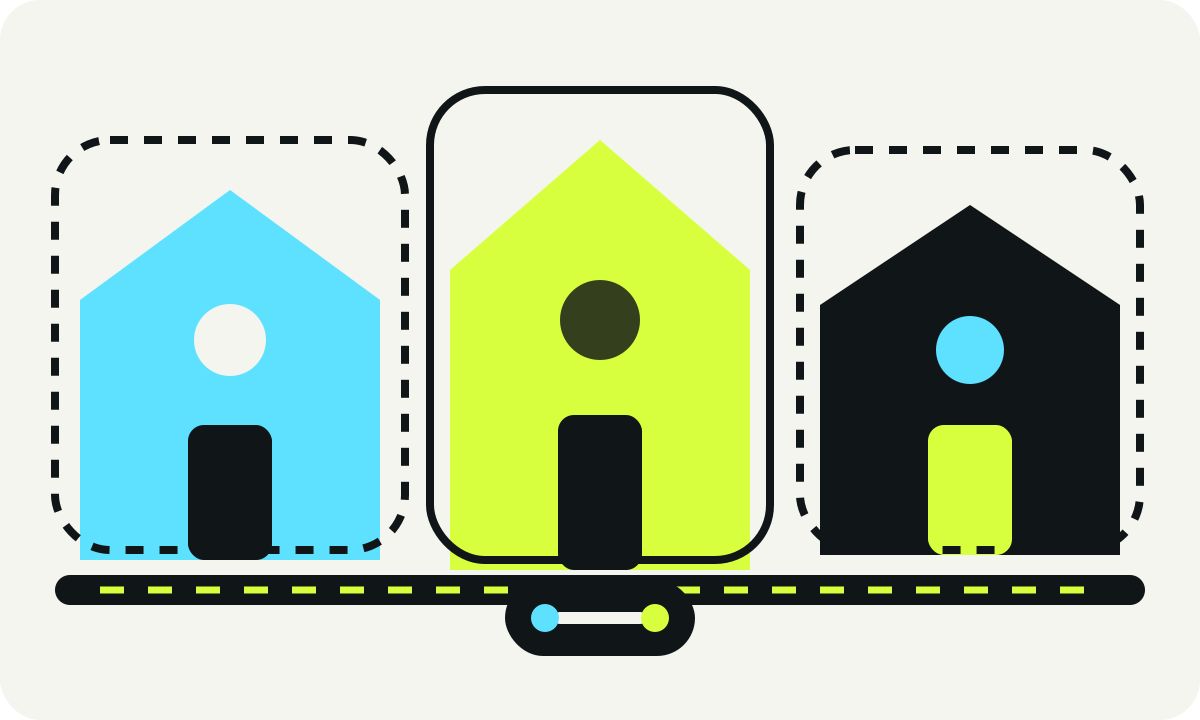
Un modelo combinado comparte la mayoría de la computación y almacenamiento. Es eficiente operar pero exige un fuerte aislamiento lógico. Un modelo de siloed dedica recursos sustanciales a un inquilino. Hace algunos límites de grano grueso pero aumenta las operaciones de la flota. Un modelo híbrido mantiene un plano de control compartido y por defectos combinados al tiempo que promueve a los inquilinos específicos o cargas de trabajo a bases de datos, colas, regiones o sellos de despliegue.
La arquitectura híbrida es a menudo una capacidad, no un punto medio. Si lo eliges, define la regla de promoción antes de que una excepción de ventas crea una pila de un solo paso. La norma podría ser el aislamiento contractual, la residencia regional, las características de la carga de trabajo o una partida de productos respaldada. El umbral exacto debe venir de su producto y telemetría, no un punto de referencia arbitrario copiado de otra empresa SaaS.
Modelo de datos / tenacidad / implicaciones de identidad
El modelo de datos debe hacer difícil de escribir y fácil de probar el acceso accidental de los participantes. En una base de datos de piscina, un sinscopiofindById(id)es una abstracción peligrosa porque el método puede devolver un objeto válido sin probar que pertenece al inquilino activo. Preferir API cuya forma lleva el límite, comofindForTenant(tenantId, id), o patrones de repositorio/sesión que unen el contexto de inquilino antes de una consulta es posible.
Utiliza identificadores únicos a nivel mundial porque reducen los problemas de colisión y facilitan las migraciones, pero no confunden IDs insospechables con autorización. OWASP advierte explícitamente que ocultar o aleatorizar identificadores no es un sustituto para comprobar el permiso al objeto subyacente.
Datos de reserva
Las mesas agrupadas son funcionalmente atractivas cuando los inquilinos tienen requisitos similares. Las claves de inquilino deben participar en las limitaciones e índices de singularidad relevantes para que el modelo de base coincida con el límite de aplicación. Los puestos de trabajo de fondo, las exportaciones y las vías de presentación de informes necesitan la misma disciplina que las solicitudes interactivas. Las consultas administrativas de varios participantes deben utilizar un camino deliberadamente privilegiado en lugar de convertir las consultas normales de inquilino en funciones “a veces globales”.
Plan por persona o base de datos por persona
Los esquemas o bases de datos separados pueden crear límites administrativos más claros y facilitar la recuperación de copias de seguridad específicas de arrendatarios, pero se mueven la complejidad en la enrutamiento de conexiones, la migración de esquemas y la observabilidad de flotas. Un modelo de base de datos por contenedor no es automáticamente más seguro si las credenciales están sobreprivileged, la enrutación es incorrecta o un operador puede conectar a los inquilinos a través de la misma herramienta insegura.
Identidad y afiliación
Un usuario puede pertenecer a un inquilino, muchos inquilinos o una organización matriz con administración delegada. Modelo de afiliación explícitamente en lugar de colocar un solotenantIden el registro de usuario a menos que el modelo de negocio garantice realmente un inquilino para siempre. Para empresa SSO, mapee un emisor/conexión verificada al inquilino interno. No confíe en un dominio de correo electrónico suministrado por el navegador como prueba de la membresía de inquilino. Definir la vinculación de la cuenta, invitaciones, asignación de roles y desprovisionamiento antes de que el cliente de primera empresa exponga los casos de borde.
API, eventos, empleos e integraciones
El contexto de inquilino debe sobrevivir a cada aro. Una solicitud HTTP puede ser perfectamente ampliada y todavía causa un incidente de varios participantes si el mensaje de cola, webhook, trabajo programado o la credencial de integración pierde el límite.
Para APIs, resuelva el lado del servidor del contexto inquilino y valide la autorización en cada solicitud. OWASP recomienda una validación de permisos por defecto en cada solicitud porque un camino perdido es suficiente para evitar un control. Para APIs de máquina a máquina, atar credenciales o reclamaciones de token a los inquilinos que pueden acceder y hacer API de acceso directo privilegiados explícito.
Para eventos y colas, incluye un identificador de inquilino estable en el sobre que se genera por el código de aplicación confiable. Los consumidores deben validar ese contexto antes de cargar datos de inquilinos. Manejadores de diseño para las retries: claves de idempotencia, deduplicación cuando sea necesario, retries atados y el manejo de letras muertas deben ser parte del proceso de negocio en lugar de la decoración de cola genérica.
Para webhooks, la propiedad de inquilinos se aplica en ambas direcciones. Los puntos finales entrantes deben mapear la conexión del proveedor o la firma verificada al inquilino interno en lugar de creer un campo inquilino en la carga útil. Los juegos web existentes necesitan puntos finales específicos para arrendatarios, firmando secretos y registros de entrega. Los registros deben preservar la misma identidad de evento para que un outage del proveedor no cree efectos secundarios duplicados.
La orientación de integración multiteniente de Azure recomienda considerar cada punto de integración de forma independiente porque los mismos dos sistemas pueden tener diferentes requisitos dependiendo de la dirección y el flujo de trabajo. Ese es un hábito de diseño útil: una búsqueda de precios sincronizados, la notificación de exportación nocturna y evento no debe heredar un patrón de integración sólo porque comparten un nombre de proveedor.
El modo degradado debe ser intencional
Cuando se reduce la integración de analítica opcional, el producto puede continuar y trabajar en cola. Cuando la dependencia de autorización no puede establecer el alcance de los arrendatarios, no se cierra. Cuando un destino de webhook se encuentra abajo, el estado de entrega persiste y la reingresación sin bloquear inquilinos no relacionados. “Retira todo para siempre” no es resiliencia; es un amplificador de la salvia.
Seguridad, permisos y auditoría
El modelo de seguridad debe hacer visible el límite de inquilino en la revisión de código y la salida de prueba. Una regla práctica es denegada por defecto, luego otorgar la capacidad más pequeña de inquilino-scopio requerida para la solicitud.
Utilice funciones para capacidades y atributos de productos amplios o controles de recursos donde las decisiones dependen de inquilino, propiedad, plan, región o estado objeto. Evite dejar que la visibilidad de la interfaz de usuario se convierta en el modelo de permiso. La autorización del lado del servidor debe proteger el punto final incluso si el botón está oculto.
Prueba el acceso horizontal explícitamente. Para cada tipo de recurso propiedad de inquilino, las pruebas negativas deben probar un identificador válido del Tenant B mientras se autentica como Tenant A y esperar la negación. Incluir APIs que son fáciles de olvidar: exportaciones, adjuntos, búsqueda, estado de tarea de fondo, herramientas de soporte para administración, URLs de descarga firmadas y puntos finales de granel. Las fallas de aislamiento suelen ocurrir en las vías secundarias, no en la pantalla principal de CRUD.
Los registros de auditoría deben responder: quién actuó, por el cual el arrendatario, sobre qué recurso, qué cambió, cuándo y por qué el actor o la integración de confianza. Decide qué eventos son evidencia de seguridad/audita versus registros de diagnóstico. Los requisitos de retención, inmutabilidad y exportación dependen del contexto de cliente y regulatorio; no prometen “cumplimiento” porque existe una tabla de auditoría.
El acceso privilegiado de soporte merece su propio diseño. Si el personal puede infectar o inspeccionar datos de inquilinos, utilice la elevación explícita, captura de razones, plazos cuando sea apropiado y acciones auditables. Las herramientas administrativas de los contenedores cruzados no deben reutilizar las sesiones ordinarias de inquilino con un pasadizo mágico “isAdmin” que desactiva el límite por todas partes.
Para entornos de alta seguridad, contexto de inquilino de modelos de amenazas: manipulación de reclamaciones, cierres de papel fijo, integraciones confusas, trabajos de fondo creados antes de la revocación de la membresía, rutas de venta de objetos, claves de caché y tuberías de análisis pueden convertirse en rutas alternativas alrededor de una API de otra manera correcta.
Desglose/rendimiento/reparación de la escalabilidad
Multi-tenancy cambia la planificación de la capacidad porque la carga no se distribuye uniformemente. Un servicio en común puede ser saludable en conjunto, mientras que un inquilino agota una partición de cola, clave de base de datos caliente, búsqueda difícil o cuota de terceros. Azure y AWS ambos hablan del aislamiento como relevante no sólo para la seguridad sino también para el comportamiento ruidoso-respectador.
Diseño vigilidad de mantenimiento de conocimiento antes de que lo necesite. Las señales útiles incluyen la solicitud de latencia/error por el nivel de inquilino, edad de cola por inquilino o partición, saturación de bases de datos, eventos de límite de tarifas, concurrencia de trabajadores, fallas de integración y progreso de migración. La telemetría de alta cardiopatía puede ser cara, por lo que la implementación puede agregar o muestra, pero el modelo operativo todavía necesita una manera de identificar a un inquilino que causa o sufre un problema de capacidad.
Use controles de uso justo donde la semántica de productos los apoye: límites de concurrencia, límites de tarifas, cuotas de empleo o colas de trabajo pertenezcan puede evitar que una explosión consuma todo el presupuesto compartido. Esos controles son comportamiento de producto y deben ser documentados, observables y probados bajo condiciones de retry.
Los sellos de despliegue o flotas particiones son una ruta de crecimiento común cuando un solo entorno compartido se vuelve demasiado grande o cuando los inquilinos necesitan diferentes regiones o aislamiento. La importante propiedad arquitectónica es mobility: ¿pueden trasladarse los datos, configuración y tráfico de un arrendatario a otro sello sin cambiar cada objeto de dominio o contrato de API? Los identificadores de inquilino estable y una abstracción de orden de enrutamiento/control facilitan esa evolución.
La fiabilidad también significa decidir el radio de explosión. Una base de datos totalmente agrupada tiene un radio de explosión compartido más grande pero menos copias para parche. Muchas bases de datos dedicadas reducen algún impacto de componentes cruzados pero aumentan la probabilidad de deriva de configuración o de despliegue parcial. Elija el modo de fallo que puede automatizar, detectar y ensayar.
Cobrar contra decisiones de servicio gestionado
Los servicios administrados son muy valiosos cuando eliminan el trabajo operativo sin ocultar un límite inquilino que todavía necesita controlar. Los proveedores de identidad pueden manejar los mecanismos de protocolo OIDC/SAML; las bases de datos gestionadas pueden manejar copias de seguridad y los primitivos de replicación; las colas pueden proporcionar entrega duradera; los administradores secretos pueden proteger las credenciales. Su producto todavía posee cartografía de inquilinos, autorización semántica, política de retry, modelo de datos y comportamiento de cara al cliente.
Construir infraestructura personalizada cuando el comportamiento específico del inquilino es realmente parte del producto o cuando un servicio gestionado no puede cumplir con un requisito documentado. No construya un proveedor de identidad interno simplemente porque la empresa SSO es importante. Por el contrario, no asuma un producto de autorización gestionada entiende las reglas de inquilino/recurso de su dominio a menos que haya modelado y probado.
Evaluar cada límite con cuatro preguntas:
- ¿Esta capacidad diferencia la lógica de los productos o las operaciones no diferenciadas?
- ¿Qué contexto inquilino debe recibir, almacenar o devolver el servicio?
- ¿Podemos probar el aislamiento y el comportamiento de fracaso a través del límite gestionado?
- ¿Cuál es la vía de salida o migración si el servicio se convierte en un obstáculo?
El constructor de arquitecturas arriba eleva la atención de “servicios gestionados” cuando la capacidad del equipo se limita. Es una planificación editorial heurística, no una recomendación para subcontratar cada subsistema.
Migración/versión/operabilidad
Un sistema de múltiples componentes debe evolucionar sin exigir que cada inquilino sea actualizado atómico. Los cambios de bases de datos, los cambios de derechos, las migraciones de identidad y el reprocesamiento de antecedentes necesitan una versión explícita y un seguimiento de los progresos.
Use expand/contract migrations donde sea práctico: agregue primero estructuras compatibles, implemente código que puede funcionar en toda la transición, retroceso con trabajos de resumible tenant-aware, verifique, luego retire el viejo camino más adelante. Un trabajo de migración debe registrar el arrendatario, la versión, el punto de control y la razón de fracaso para que los operadores puedan retratar a un inquilino en lugar de rehacer la flota entera.
Para bases de datos o sellos de despliegue dedicados, la automatización de flotas se convierte en una capacidad de productos de primera clase. Rastrear qué inquilinos están en qué versión y evitar que una migración fallida desaparezca dentro de un registro genérico de despliegue. La implantación progresiva puede reducir el radio de explosión, pero sólo si se documentan las reglas de compatibilidad y el plano de control sabe qué versiones pueden coexistir.
Evolución desde la piscina al híbrido
Puede preservar una versión inicial más simple introduciendo la indirecta temprano. Mantenga un ID de inquilino estable, ponga la routa de inquilino a fuente detrás de un pequeño resolución, evite filtrar los nombres de bases de datos físicas en el código de dominio, y haga que los clientes de almacenamiento/integración tengan inquilino. Más tarde, un registro de enrutamiento puede señalar a la mayoría de los inquilinos en una base de datos compartida mientras que los inquilinos seleccionados utilizan una base de datos o sellos dedicados.
El mismo principio se aplica a las colas y almacenamiento de objetos. La aplicación puede abordar una interfaz lógica con inquilinos, mientras que la enrutación de infraestructura evoluciona por debajo. Esto no elimina el trabajo de migración, pero cambia una reescritura en una reubicación controlada.
Lista de verificación de revisión de arquitectura
Antes de aprobar un diseño de varios componentes, revise el límite como un camino de extremo a extremo en lugar de un diagrama de servicios.
Contexto de inquilinos
- ¿El arrendatario se deriva de la identidad del servidor o estado de enrutamiento?
- ¿Puede ejecutar cualquier solicitud normal sin un arrendatario resuelto?
- ¿Es el contexto inquilino propagado en colas, eventos, almacenamiento de objetos, caches e integraciones?
Autorización y datos
- ¿Cada acceso a los recursos propiedad de los arrendatarios verifica tanto el permiso de acción como el alcance de los arrendatarios?
- ¿Están presentes pruebas negativas de retención cruzada para caminos secundarios, no sólo CRUD primario?
- Si se utiliza la base de datos RLS o una aplicación de políticas similar, ¿son probados los roles de producción y el comportamiento de bypass?
Comportamiento de fracaso
- ¿Qué dependencias fallan cerradas, qué degradación, y qué cola trabaja para más adelante?
- ¿Están ligados los registros e indempotentes?
- ¿Puede un arrendatario romper o romper la capacidad de escape de integración?
Audito y operaciones
- ¿Pueden los operadores identificar el impacto de los arrendatarios sin exponer datos sensibles en los registros?
- ¿Son distintas y auditables las acciones de apoyo privilegiadas?
- ¿Pueden reanudarse las migraciones por inquilino y la flota puede informar de la versión deriva?
Evolution
- ¿Puede un inquilino pasar de la piscina a los recursos aislados sin cambiar su identidad lógica?
- ¿Las operaciones de reciclaje de recursos y de ciclo de vida inquilinos se centralizan lo suficiente para automatizar?
- ¿Es la arquitectura elegida lo suficientemente pequeña para que el equipo actual funcione con seguridad?
Si esas preguntas tienen respuestas concretas, la arquitectura es revisora. Si son contestadas con “el marco lo maneja”, “la base de datos es privada”, o “se confían los administradores”, el diseño todavía tiene un trabajo inquilino-frontera sin resolver. Utilice el constructor interactivo para convertir esas lagunas en una lista de descubrimientos, validando el resultado con las limitaciones reales de seguridad, contractuales y operacionales del producto.
Preguntas frecuentes
¿Cuál es el modelo de base de datos multi-teniente más seguro?
No existe un modelo universal más seguro. Diseños de base de datos, separados y combinados, cada movimiento de riesgo y trabajo operativo a diferentes capas. La seguridad depende del contexto de inquilino ejecutable, autorización, controles de acceso a datos, configuración de tracción, pruebas de aislamiento negativa y un modelo operativo que coincida con el límite elegido.
¿Se requiere una base de datos por inquilino para empresa SaaS?
No. Algunos clientes o requisitos pueden justificar bases de datos o pilas dedicadas, pero características empresariales como SSO, auditabilidad y autorización granular no requieren automáticamente el aislamiento físico completo. Documenta el requisito contractual, regional, de seguridad y de carga de trabajo real antes de aumentar la complejidad de la flota.
¿Puede la seguridad de nivel de filas PostgreSQL sustituir la autorización de aplicación?
No. RLS puede ser una valiosa capa de aplicación de bases de datos para la visibilidad y modificación de filas, pero la autorización de aplicación todavía decide si un director puede realizar una acción específica. Los equipos también necesitan entender el comportamiento de propietario de tablas y bypass para los roles de base de datos de producción reales.
¿Debería venir la identificación del inquilino del cuerpo de solicitud o URL?
Tratar a los identificadores de inquilinos proporcionados por el cliente como indicios de enrutamiento, no prueba de autoridad. El servidor debe resolver o validar la membresía de inquilinos de un estado de identidad de confianza y luego autorizar el recurso solicitado para ese inquilino.
¿Cuándo debe un SaaS moverse de aislamiento combinado a híbrido?
Cuando un requisito documentado, como región, contrato, límite de seguridad, comportamiento de carga de trabajo o nivel de producto soportado, no puede ser manejado de forma segura en el modelo de reserva. Diseño de inquilino a fuente que se va en bicicleta temprano por lo que la promoción es reubicación en lugar de una reescritura de producto.
¿Cómo se prueba el aislamiento multi-tenant?
Agregue pruebas negativas que autentiquen como un inquilino y traten de acceder a identificadores válidos, exportaciones, adjuntos, empleos e integraciones pertenecientes a otro inquilino. Combine pruebas de aplicación con pruebas de base de datos/políticas cuando sea relevante, e incluya rutas privilegiadas/admin en lugar de probar sólo los principales puntos finales de CRUD.
Sources and assumption boundaries
Fast-changing platform, pricing and search claims were reviewed on 2026-09-19T00:00:00.000Z. Interactive scores and scenarios are clearly labeled planning models, not sourced market benchmarks.
- Fundamentos de arquitectura AWS SaaS — El aislamiento de inquilino Orientación oficial de la AWS que distingue el aislamiento inquilino de autenticación/autorización y describe los límites explícitos de recursos inquilinos; revisado el 19 de septiembre de 2026.
- Estrategias de aislamiento de los inquilinos de AWS SaaS Tratamiento oficial de AWS de silo, piscina, pautas de puente/tierra e identidad como parte de un modelo de aislamiento; revisado 19 de septiembre de 2026.
- Azure Architecture Center — Modelos de la naturaleza para una solución multiteniente Orientación oficial de Microsoft que enmarca el aislamiento como espectro y explica los intercambios de recursos compartidos contra aislados; revisado 19 de septiembre de 2026.
- Azure Architecture Center — Multitenant resource organization Orientación oficial de Microsoft sobre aislamiento inquilino, escala-out, cuotas, organización de recursos y enfoques de aislamiento mixto; revisado 19 de septiembre de 2026.
- Azure Architecture Center — Integración de los arrendatarios y acceso a los datos Orientación oficial de Microsoft para evaluar los puntos de integración de forma independiente, incluyendo las necesidades de dirección y de arrendatario específico; revisado 19 de septiembre de 2026.
- OWASP Autorización de hoja de Cheat Orientación del OWASP sobre los permisos mínimos de privilegio, denegación por defecto y validación de cada solicitud; revisión del 19 de septiembre de 2026.
- PostgreSQL Documentación — Condiciones de seguridad de la fila Documentación oficial PostgreSQL sobre comportamiento de las políticas de seguridad a nivel de fila y debilidad por defecto cuando RLS está habilitado sin una política aplicable; revisado 19 de septiembre de 2026.