Quick answer
Un panel de administración SaaS fuerte combina el contexto persistente de inquilino, usuarios/recursos, facturación y derechos, herramientas de soporte, eventos de auditoría/seguridad, configuración de características, visibilidad de uso/limita y salvaguardias proporcionales para acciones de alto impacto. Comience de los trabajos de operador y radio de explosión; agregue módulos sólo cuando hacen una decisión operacional real más segura o más rápida.
Last reviewed: 2026-10-02T00:00:00.000ZAdmin capability planner
Choose the jobs your internal team must perform. The planner maps those needs to modules, role-oriented permission views and destructive-action safeguards. Effort points are relative planning weights, not benchmark hours or prices. Inputs stay in this browser.
- Tenant / account overview — Product + Support; phase: Foundation.
- Usage, limits and account health — Product + Platform; phase: Scale.
- Users, roles and access — Security + Product; phase: Foundation.
- Plans, billing and entitlements — Billing + Product; phase: Operations.
- Audit logs and security events — Security + Platform; phase: Safety.
- Feature flags and configuration — Product + Platform; phase: Scale.
- Support agent: Read account overview; Read user membership.
- Billing admin: Read account overview; Manage plan; Review entitlements.
- Security admin: Manage roles; Review audit events; Manage sensitive configuration.
- Platform admin: Read all selected modules; Perform approved high-risk operations.
- Server-side authorization on every admin action
- Explicit confirmation showing tenant, target and effect
- Audit event with actor, target, reason and outcome
- Prefer reversible state changes or restore window
- Preview billing/entitlement impact before commit
1. Implementation roadmap by phase
Relative effort points are derived only from the modules selected above.
Takeaway: build identity/account foundations before layering operational workflows, safety evidence and scale controls.
2. Role permission surface
Number of permission groups exposed to each generated operational role.
Text fallback: Support agent 2, Billing admin 3, Security admin 3, Platform admin 2
3. Safeguard coverage by control type
The planner groups selected controls into authorization, confirmation, audit and recovery.
Takeaway: high-impact admin actions should not depend on a confirmation modal alone; combine authorization, evidence and recovery.
Source/assumption note: the module map and effort points are WebDesignK planning logic, not market benchmarks. Authorization and logging guidance should be validated against your architecture, security model and current authoritative standards.
Tables built for the buying decision
Primary decision table
| Decisión | Opción | Prestaciones | Tradeoff | Motivo | Mejor ajuste |
|---|---|---|---|---|---|
| Alcance de los administradores | Una superficie superadmin universal | Rápido al prototipo | Gran radio de explosión; difícil de aplicar menos privilegio | Bajo deuda inicial / alta gobernanza | Pequeño prototipo interno sólo |
| Alcance de los administradores | Módulos orientados al papel | Menos privilegios y flujos de trabajo más claros | Necesidades modelo de permiso e ingeniería de roles | Mediana | Equipos de SaaS |
| Acceso a la facturación | Exponer enlaces de panel de proveedores | Construcción interna mínima | Cambio de contexto y visibilidad débil del estado de producto | Baja | Primera etapa con pocos casos de apoyo |
| Acceso a la facturación | Facturación unificada + vista de derecho | Diagnóstico más rápido y estado de fuente más clara de la verdad | Requiere modelación de sincronización/error | Medio-alto | Productos de suscripción con volumen de soporte |
| Apoyo | Insonanciación completa | Capacidad de reproducción potente | Altos privilegios y riesgo de auditoría | Mediana | Sólo con estrictas salvaguardias |
| Apoyo | Período de sesiones de apoyo y de vista | Bajo riesgo de escritura y límites más claros | No se puede reproducir cada cuestión | Mediana | La mayoría de los equipos de apoyo |
| Medidas destructivas | Confirmación individual modal | Simple UX | Protección débil para operaciones irreversibles y de alto impacto | Baja | Acciones reversibles de bajo impacto |
| Medidas destructivas | Avance + reauth/approval + auditoría + recuperación | Bajo radio de explosión y mejor evidencia | Más aplicación y fricción de operador | Medio-alto | Medidas de producción de alto impacto |
Lista de verificación de la aplicación de los datos
| Propietario | Pruebas | Situación |
|---|---|---|
| Producto / Soporte | Se documentan los mejores puestos de trabajo de operador, las rutas de escalada y los campos de contexto de cuenta. | Plan |
| Seguridad | Matriz de transmisión de roles más pruebas de permiso/denegación del lado servidor existen para acciones sensibles. | Plan |
| Facturación / Producto | Fuente de suscripción, fuente de derechos y estados de sincronización/error se mapean. | Plan |
| Plataforma | El esquema de eventos de auditoría identifica a actor, inquilino, objetivo, acción y resultado. | Plan |
| Apoyo / Seguridad | La personificación o la vista como flujo tiene razón, estado de sesión visible y evidencia de inicio/final. | Plan |
| Producto / Plataforma | La bandera de la alimentación y los alcances de anulación se definen con el propietario/expedidor cuando sea aplicable. | Plan |
| Ingeniería | Las operaciones a granel/destructivas tienen previsualización, manejo parcial y comportamiento de recuperación. | Plan |
| QA / Seguridad | Se registran pruebas de escritorio/móvil, teclado, denegado-permisión y de bordes de contenedores cruzados. | Plan |
Turn this planning result into a scoped review.
Send the assumptions, constraints and result summary. WebDesignK can review the architecture/content/implementation boundary, identify missing discovery inputs and return a prioritized next-step scope.
- Bring: current site/product, constraints, integrations and your tool result.
- You get: a scoped recommendation, open questions and implementation priorities.
instantánea de decisión para el diseño de tablero de administración SaaS
Un panel de administración de SaaS vale la pena priorizar cuando los operadores internos ya no pueden soportar a los clientes con seguridad de las consolas de bases de datos, paneles de proveedores dispersas, scripts one-off y ayuda directa de ingeniería. El panel no debe convertirse en una copia miniatura del producto del cliente. Debe ser un plano de control operativo**: contexto de cuenta, usuarios y permisos, facturación y derechos, herramientas de apoyo, pruebas de auditoría, configuración, límites de uso y acciones cuidadosamente vigiladas de alto impacto.
Lo que aprenderás / decidirás
- que los trabajos de operador merecen módulos de administración de primera clase;
- cómo el contexto inquilino debe enmarcar cada acción;
- cómo separar el apoyo, la facturación, la seguridad y los permisos de plataforma;
- cuando las facturaciones estatales y los derechos de producto necesitan opiniones separadas;
- cómo diseñar la impersonación de soporte sin hacerlo invisible o casual;
- qué evento de auditoría debe capturar para ser útil;
- cómo las banderas, límites y configuración encajan en un plano de control;
- cómo las acciones de gran volumen y destructivas deben ser previsualizadas, confirmadas, registradas y recuperables;
- cómo eliminar la implementación sin inventar un gigante proyecto “admin todo”
El desvío más importante es ** velocidad de operador frente a radio de explosión**. Un panel de mando debe hacer que el apoyo común funcione rápidamente, pero cada acceso directo aumenta la necesidad de autorización ampliada, contexto inquilino claro, acciones atribuibles y vías de recuperación.
1. ¿Quién es el administrador deshboard?
Empieza con trabajos, no pantallas. “Construir un tablero de administración” es demasiado amplio porque el apoyo, las finanzas, la seguridad, el éxito del cliente y la ingeniería no necesitan la misma autoridad. Los operadores de entrevistas en incidentes reales: una invitación fallida, una cuenta bloqueada, una disputa de facturas, un problema de cuota, un acceso sospechoso, una lista de características o una escalada urgente de clientes.
Un primer inventario útil es una lista de decisiones de los operadores y las pruebas que cada decisión requiere. La asistencia puede necesitar estado de cuenta, membresía de usuario, errores recientes y una forma segura de reproducir un problema del cliente. Las finanzas pueden necesitar suscripción, factura y estado de derecho. La seguridad puede necesitar cambios de rol, eventos de autenticación y antecedentes de acción privilegiada. Los equipos de plataforma pueden necesitar configuración de características, salud de servicio y límites.
Use puntos de vista en lugar de una pantalla “super admin”
Los materiales de RBAC de NIST describen permisos asociados a roles en lugar de ser administrados por separado para cada individuo. En un producto SaaS, que se traduce en superficies de administración orientadas a la función y controles de lado servidor. Un papel de apoyo no debe heredar poderes de facturación o seguridad simplemente porque la misma página resulta mostrar esos controles.
La guía de autorización de OWASP refuerza menos privilegio y comportamiento denegado por defecto. La interfaz de usuario puede ocultar acciones que un papel no puede desempeñar, pero la API debe hacer cumplir la misma regla. Trate la visibilidad de la interfaz de usuario como comodidad; trate la autorización del lado del servidor como el control.
El disparador de negocios para priorizar el panel de control
Un dashboard se vuelve urgente cuando cualquiera de estas condiciones aparecen repetidamente:
- se pide a los ingenieros que ejecuten los datos manuales para el soporte de rutina;
- Los equipos de atención al cliente necesitan acceso a bases de datos para responder a las preguntas de la cuenta;
- Facturación, derecho y estado de producto no están de acuerdo y nadie tiene una opinión autorizada;
- acciones privilegiadas ocurren sin un perspicaz actor/razón/extraño duradero;
- los agentes de apoyo comparten credenciales excesivamente amplias;
- no puede reconstruir los comentarios de incidentes que cambiaron a un arrendatario o usuario;
- Las cuentas de alto volumen requieren operaciones de volumen repetidas que se manejan actualmente con scripts.
Esas son señales operativas, no señales de vanidad-producto. El panel de administración es la infraestructura para ejecutar el SaaS de forma segura.
2. Resumen de la cuenta y el arrendatario
Cada flujo de trabajo de administración debe comenzar con un contexto inquilino/contacto inconfundible. El operador necesita saber ** qué cliente** están mirando antes de ver controles que pueden cambiar el estado del cliente.
La descripción general de la cuenta generalmente gana un lugar temprano porque muchos otros módulos dependen de él. Puede incluir ID de cuenta canónica, nombre de visualización, estado de ciclo de vida, plan, región, contactos primarios, cuenta de usuario, límites clave, estado de soporte y enlaces a facturación o observabilidad. Evite convertirlo en un vertedero de datos. Campos de superficie que cambian de decisión.
Diseño contra errores de varios componentes
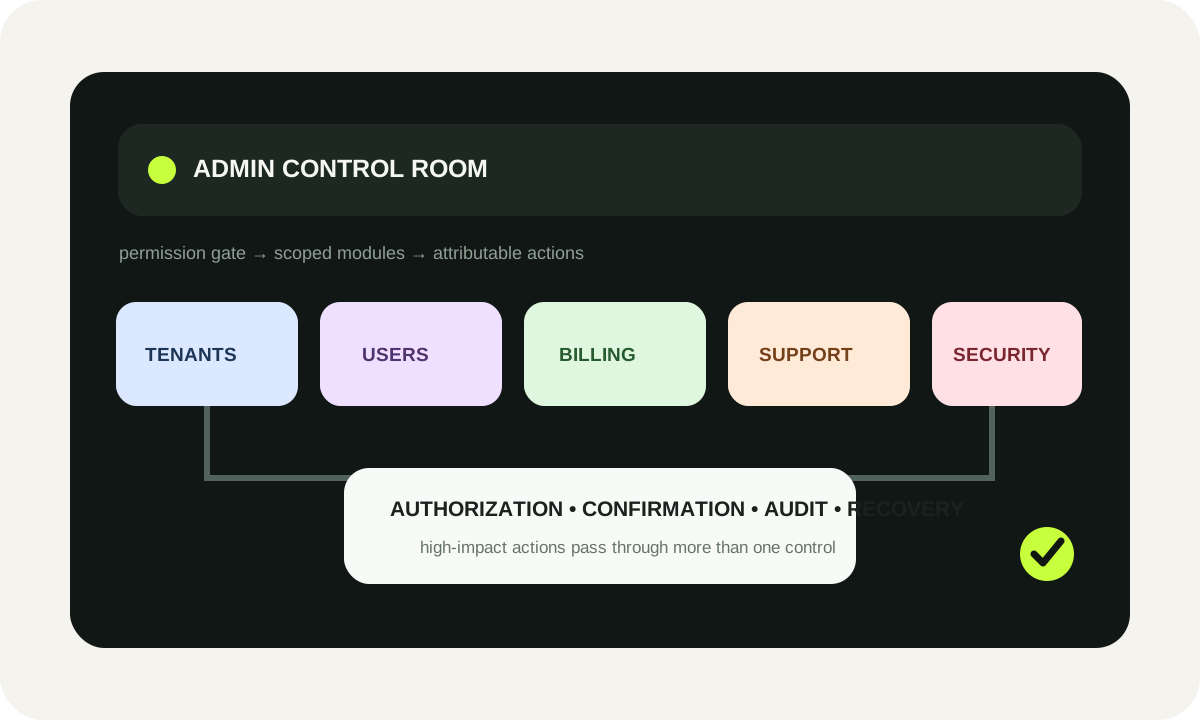
Los errores de los componentes cruzados son un riesgo definitorio en la administración de varios componentes. Hacer contexto inquilino visualmente persistente mientras los operadores se mueven entre pestañas. Incluya identificadores inmutables donde los nombres pueden colisionar. Para acciones de alto impacto, repita el arrendatario y objeto objetivo en el paso de confirmación.
Si el sistema admite el cambio de cuenta, el interruptor debe restablecer las selecciones de establo, el estado de búsqueda y el contexto de acción. Una selección de granel creada dentro de un inquilino nunca debe sobrevivir silenciosamente un cambio inquilino.
Productos necesarios antes de la aplicación
Trae un modelo de inquilino real, no una moca de captura de pantalla. El equipo debería tener:
- cuenta/tenant esquema y estados de ciclo de vida;
- normas de la afiliación de usuario a participante;
- modelo de función/permisión existente;
- objetos de proveedores de facturación y mapeo de suscripción interna;
-
- la fuente de la verdad;
-
- Apoyo a la corriente de trabajo y a la política de intensificación;
- auditoría/paso de los eventos o tubería de registro;
- fuentes de configuración y de configuración;
- el uso y las definiciones límite;
- reglas de retención y recuperación para cambios destructivos.
Si uno de estos está desaparecido, el diseño de tableros de instrumentos debería exponer esa brecha de arquitectura en lugar de inventar certeza falsa.
3. Usuarios, roles y acceso
La administración de usuarios no es sólo una tabla CRUD. Combina identidad, membresía, asignación de funciones, invitaciones, suspensión, desbordamiento y a veces políticas de nivel de organización.
Una buena vista de detalles del usuario respuestas: ¿Quién es esta persona? ¿De qué inquilinos son parte? ¿Qué roles y permisos son eficaces? ¿Cuándo cambió el acceso? ¿Qué métodos de autenticación están configurados? ¿Hay invitaciones abiertas o sesiones de discapacitados? ¿Qué acciones puede realizar este operador de forma segura?
Los permisos eficaces importan más que las etiquetas de papel
Un papel llamado “Admin” no es suficiente evidencia. Si su sistema tiene herencia de papel, permisos personalizados, políticas de organización o acceso específico de características, muestre permisos efectivos o un resumen confiable.
Los cambios de función son eventos de auditoría de alto valor. Acto de grabación, usuario objetivo, inquilino, estado de papel antes/después, horario, razón cuando sea necesario, y el resultado. Para los roles elevados, considere la autenticación de paso o un segundo aprobador dependiendo de su modelo de riesgo.
Evite la deriva de la autorización entre el panel de control y las API
El panel debe consumir las mismas decisiones de autorización que las API subyacentes. No cree una matriz de permiso de extremo delantero independiente que se dibuje lentamente de las reglas de backend. Los exámenes deben ejercer casos permitidos y denegados para cada acción sensible.
4. Planes, facturación y derechos
El estado de facturación responde “¿por qué el cliente paga?” El estado de derecho responde “¿Qué puede el cliente utilizar?” Están relacionados pero no son idénticos.
El modelo de derechos de Stripe es un ejemplo útil de la corriente: las características se pueden adjuntar a los productos, y los derechos activos describen el acceso de características para los clientes. Incluso si no usas Stripe Entitlements, la separación es útil. Una pantalla de administración de SaaS debe distinguir los hechos de suscripción/pago de los hechos de acceso al producto.
Mostrar fuente y estado de sincronización
Los problemas de facturación se vuelven difíciles cuando el estado interno del producto, el estado del proveedor de facturación y el estado de derecho se divierten. El panel debe mostrar el origen autorizado y el último resultado de sincronización cuando sea relevante.
Las preguntas útiles incluyen:
- ¿La suscripción está activa, pausada, cancelada o programada para cambiar?
- ¿Qué plan/precio está activo?
- ¿Qué características o límites tienen derecho actualmente?
- ¿Hay cambios pendientes?
- ¿El último lanzamiento/denominado webhook tuvo éxito?
- ¿El acceso viene de una anulación manual?
- ¿Cuándo expirará una anulación?
No le de a cada agente de soporte un botón de “convención de impuestos”. Las operaciones comunes de recuperación deben ser explícitas, abarcadas y autorizadas.
Avance de los cambios antes de comprometerse
Antes de un plan, cantidad o cambio de derecho, muestre el efecto deseado. El avance debe identificar a inquilino, estado actual, estado propuesto y cualquier acción de abajo. Si la acción llama a un proveedor de facturación, distinguir una vista previa local del estado final confirmado por el proveedor.
5. Apoyo y una impersonación segura
La personación puede acortar dramáticamente la resolución de soporte, pero es una de las características de administración más fáciles de diseñar peligrosamente. La versión segura no es “registro en user”. Es una sesión de soporte gobernado.
Un flujo de impersonación de apoyo debe responder:
- que operador comenzó;
- que inquilino y usuario son objeto de ataques;
-
- Por qué es necesario acceder a ellos;
- cuando el período de sesiones comenzó y terminó;
-
- si se excluyen las zonas sensibles;
-
- Que acciones son desactivadas mientras se inhibe;
- cómo el operador sale inmediatamente;
- que se generaron los eventos de auditoría.
Hacer visible la impersonancia
El producto debe mostrar un banner o marco inconfundible mientras el operador actúa como usuario. La impersonación oculta crea problemas de seguridad y de factores humanos. El operador nunca debe olvidar que las acciones están ocurriendo en el contexto del cliente.
Para productos de mayor riesgo, prefiera sesiones de soporte visuales o de alcance sobre la impersonación totalmente escatimable. Si las acciones de escritura son necesarias, considere la reautorización y evidencia separada.
6. Registros de auditoría y eventos de seguridad
Un registro de auditoría no es un alimento de actividad decorativa. Su propósito es la reconstrucción: quién hizo qué, a qué objeto, en qué inquilino, cuándo, desde qué contexto, y con qué resultado.
La hoja de Cheat de la OWASP recomienda la registro de aplicaciones para eventos relevantes para la seguridad y llama específicamente a acciones administrativas de mayor riesgo, cambios de privilegios, acceso a datos sensibles, importación/exportación de datos y otras operaciones sensibles a la seguridad.
Pruebas separadas de diagnóstico ruidoso
Los registros de depuración y las rutas de seguridad/audita pueden tener diferentes requisitos de retención, acceso e integridad. El administrador UI no debe asumir que un flujo de registro gigante resuelve ambos.
Un evento de auditoría útil a menudo contiene:
- tipo de evento y versión;
- timetamp;
- actor ID y papel actor;
- ID de inquilino/cuenta;
- tipo de objeto objetivo e identificación;
- a) Medidas;
- antes/después del resumen en que se encuentren seguros;
- razón o referencia de ticket cuando sea necesario;
-
- Resultados de la situación de éxito y fracaso;
- Solicitud/Cind de corelación;
- sesión privilegiada o contexto de impersonación.
Evite registrar secretos, fichas o cargas de pago de alta sensibilidad. Las pruebas deberían ser suficientes para reconstruir la acción sin convertirse en una segunda tienda de datos incontrolada.
Hacer que la búsqueda y exportación sean deliberados
Los operadores pueden necesitar filtros por inquilino, actor, acción, fecha y objeto. La exportación debe ser autorizada y se ha registrado. Para registros de alto valor, detección de manipuladores y acceso restringido a lectura importa tanto como captura.
7. Banderas de alimentación y configuración
Las banderas de las características permiten que los equipos cambien de comportamiento sin una nueva implementación. OpenFeature describe una especificación neutral de proveedores para el marcador de características y el patrón básico de cambio de comportamiento de aplicación en tiempo de ejecución.
En un panel de administración, la configuración debe ser tratada como estado de producción, no como un panel de configuración casual. Mostrar el alcance claramente: global, medio ambiente, inquilino, cohorte o usuario. Una bandera que es segura a nivel mundial puede ser peligrosa cuando se cambia para un inquilino de empresa sin tener en cuenta las dependencias.
Banderas temporales separadas de derechos duraderos
Un derecho de producto responde si una cuenta tiene acceso a una característica. Una bandera de lanzamiento responde si una característica está habilitada para una liberación o experimento. Mezclarlas crea estados de apoyo confusos.
La vista de administración debe mostrar por qué se habilita una característica: derecho al plan, despliegue global, anulación del inquilino, excepción de apoyo o cuota de experimentación. Los overrides deben tener propietarios y expirar cuando sea práctico.
8. Uso, salud y visibilidad de límites
Los equipos de apoyo necesitan suficiente contexto operativo para responder “¿por qué esta cuenta está fallando?” sin abrir cinco herramientas de observabilidad.
Las señales útiles pueden incluir el consumo de cuotas, la configuración límite, las recientes fallas de trabajo, el estado de integración, el uso de API, el almacenamiento, los últimos indicadores de sincronización y salud de servicio exitosos. El panel debe distinguir los límites causados por el cliente de los incidentes de productos.
Evitar la precisión falsa
No invente “puntos de salud” rojos/amarillos/verde a menos que la puntuación tenga un modelo documentado. Muestra primero los hechos subyacentes. “El uso de la API 98% del límite mensual” es factible. “La salud del cliente 72” no es a menos que la organización pueda explicar lo que significa 72.
Las vistas de uso deben ser periodos estatales, unidad y tiempo de refresco. Si los números se retrasan, muestren ese retraso.
9. Acciones a granel y salvaguardias de acción destructiva
Las acciones a granel aumentan la productividad y los errores. Un diseño seguro trata la selección, previsualización, confirmación, ejecución y recuperación como pasos separados.
El operador debe saber exactamente cuántos objetos se seleccionan, si la selección abarca páginas o arrendatarios, qué elementos son ineligibles, y qué hará la operación. Si una acción masiva falla parcialmente, devuelve los resultados por tema en lugar de ocultar el fracaso detrás de un brindis de éxito genérico.
Una confirmación modal no es suficiente
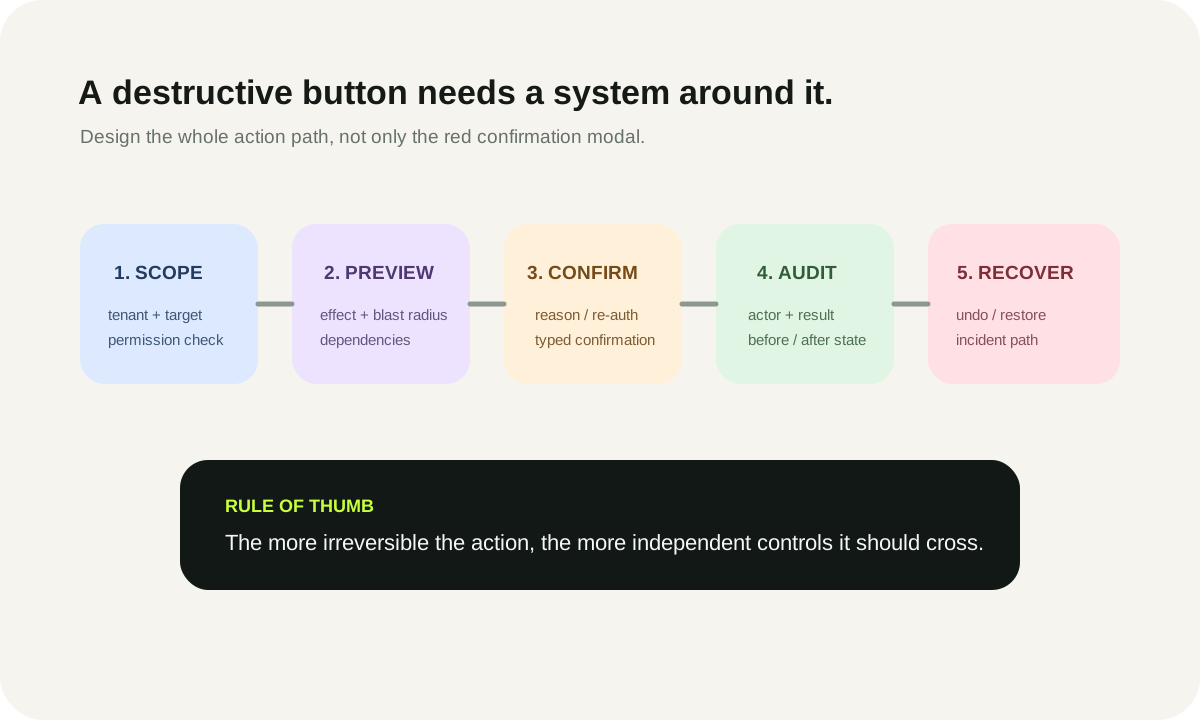
Para operaciones destructivas o irreversibles, combinan controles:
- Autorización: el actor tiene permiso explícito para esta operación y alcance.
- Revista previa: la UI declara blanco, efecto y radio de explosión.
- Confirmación: el operador realiza una confirmación deliberada; las acciones de alto riesgo pueden requerir reautenticación, confirmación escrita o aprobación adicional.
- Audito: el evento registra actor, objetivo, razón y resultado.
- Recuperación: prefieren el borrado suave, restaurar ventanas, versionar o compensar acciones cuando sea factible.
El conjunto de control exacto depende de la consecuencia. Eliminar un punto final de test webhook no es el mismo que eliminar un inquilino de producción.
Tres modos de falla caros
Modo de falla 1: el administrador UI se convierte en un backdoor universal. Detección mediante la comparación de permisos de rol con la autorización de API y la búsqueda de acciones que sólo dependen de la ocultación frontal.
Modo de falla 2: los operadores no pueden decir qué inquilino están cambiando. Detección en pruebas de usabilidad pidiendo a alguien que realice la misma acción en varias cuentas de nombre similar.
Modo de fracaso 3: los cambios son rápidos pero no reconstructibles. Detectarlo con un ejercicio de mesa: elija una acción privilegiada de la semana pasada y pregunte quién lo hizo, por qué, qué cambió y si puede ser revertido.
10. Lista de verificación de aceptación de Admin UX
El panel está listo cuando un operador puede completar trabajos frecuentes sin acceso al desarrollador, mientras que un revisor de seguridad puede explicar el permiso y la vía de evidencia.
Tenant and navigation
- El contexto de inquilino/cuenta persistente es visible en cada pantalla de alcance.
- Las identificaciones y etiquetas ambientales impiden la ambigüedad.
- El cambio de inquilinos despeja las selecciones y el estado de acción.
- Los resultados de la búsqueda no pueden exponer a inquilinos no autorizados.
Acceso
- Cada acción es ejecutada lado servidor.
- La navegación específica por función reduce el desorden sin convertirse en el límite de autorización.
- Se auditan cambios sensibles en la función.
- Las acciones denegadas fallan previsiblemente y no filtran datos.
Facturación y apoyo
- Los hechos de suscripción y los hechos de derecho son distinguibles.
- Los overrides muestran fuente, propietario y expiración cuando sea pertinente.
- La personificación requiere una razón, está marcada visiblemente y crea registros de auditoría de inicio/fino.
- Los usuarios de soporte no pueden cruzar silenciosamente en funciones privilegiadas no relacionadas.
Seguridad y operaciones
- Los registros de auditoría capturan a actor, objetivo, arrendatario, acción y resultado.
- Los cambios de configuración de alto riesgo son atribuibles.
- Los límites muestran unidad, periodo y frescura.
- Las acciones de Bulk prevean el alcance seleccionado y devuelven fallas parciales claramente.
- Las acciones destructivas utilizan salvaguardias proporcionales a los efectos.
- Las rutas de recuperación se documentan y prueban.
Medir el panel después del lanzamiento
Use indicadores líderes que describan operaciones, no adopción de vanidad:
- Porcentaje de trabajos de apoyo rutinario completados sin intervención de ingeniería;
- tiempo para encontrar un contexto de inquilino/usuario/billing autorizado;
- Porcentaje de acciones privilegiadas con pruebas completas de auditoría;
- Número de scripts manuales que se utilizan para operaciones recurrentes;
- negación/failed Acciones de administración causadas por permisos inciertos;
- restaurar/recuperar el éxito para acciones destructivas reversibles.
Revise el panel de control en una cadencia ligada al cambio de producto. Nuevos modelos de facturación, proveedores de identidad, roles, sistemas de características y controles de empresa pueden hacer que la superficie de administración se mantenga rápidamente.
Secuencia de aplicación
Una secuencia práctica es:
Fundación: contexto de inquilino, modelo de usuario/acceso, ayudantes de autorización compartidos y forma de evento de auditoría.
Operaciones: facturación/denominaciones, flujos de trabajo de soporte, contexto seguro del cliente y las soluciones de cuenta más comunes.
Safety: pruebas de acción privilegiada, salvaguardias destructivas, controles de impersonación y opiniones de auditoría centradas en incidentes.
** Escala:** configuración de características, límites, señales de salud más ricas, operaciones a granel y búsqueda avanzada.
Utilice el planificador interactivo arriba para cambiar el mapa del módulo basado en sus trabajos de operador reales. El gráfico de mapas de carreteras utiliza sólo puntos de planificación relativos de sus selecciones; no es una estimación de entrega.
Si necesita ayuda para convertir un inventario de flujo de trabajo del operador en un plano de control de administración seguro, veapersonalizado desarrollo de SaaS. También puede continuar conarquitectura de SaaS multi-tenant, cuánto tiempo toma el desarrollo de SaaS, yun marco práctico de conversión de SaaS.
Documento revisado: 2 de octubre de 2026. Cambio de guías de seguridad, capacidades de plataforma y API de proveedores; verifique la documentación oficial actual antes de implementar controles privilegiados.
Preguntas frecuentes
¿Qué debería estar en un panel de administración de SaaS?
Sólo las capacidades internas necesarias para operar el producto de forma segura: contexto de inquilino/cuenta, administración de usuarios y funciones, facturación/entitumientos, herramientas de soporte, eventos de auditoría/seguridad, configuración de características, uso/limites y acciones operativas vigiladas.
¿Deberían tener acceso a los agentes de apoyo?
Normalmente no. Dar soporte a los permisos mínimos necesarios para apoyar los flujos de trabajo y hacer cumplirlos lado servidor. Los poderes de facturación, seguridad y plataforma separados en permisos orientados a roles en lugar de depender de un único papel de administración amplio.
¿Es la impersonación segura para el soporte al cliente?
Puede ser útil pero debe tratarse como una sesión de apoyo privilegiada: requiere autorización y una razón, hacer la sesión visiblemente diferente, limitar acciones sensibles, registrar eventos de inicio/fin y mantener una ruta de salida clara. En muchos productos un modo de visión-como es más seguro que la plena impersonación.
¿Cuál es la diferencia entre facturación y derechos?
Billing describe el estado comercial/suscripción; los derechos describen qué capacidades de producto puede utilizar el cliente. Pueden divergir debido a cambios pendientes, anulaciones, fallas de sincronización o reglas de acceso específicas para productos, por lo que el manejo de herramientas de administración debe hacer visible la distinción.
¿Qué debería un registro de registro de auditoría de administración?
Como mínimo, suficiente contexto para reconstruir el evento: timetamp, actor, actor, inquilino/cuenta, objeto objetivo, acción y resultado. Las operaciones sensibles también pueden necesitar razón, antes/después de resumen, ID de solicitud/correlación y contexto de sesión privilegiada. Evite copiar secretos o cargas de pago sensibles innecesarias en los registros.
¿Cómo se deben diseñar las acciones de administración destructivas?
Combinar la autorización del lado del servidor, la vista previa clara de destino/efecto, confirmación deliberada, evidencia de auditoría y una vía de recuperación cuando sea factible. Las acciones irreversibles elevadas pueden justificar la autenticación de paso, confirmación de tipo o aprobación de segunda persona.
Sources and assumption boundaries
Fast-changing platform, pricing and search claims were reviewed on 2026-10-02T00:00:00.000Z. Interactive scores and scenarios are clearly labeled planning models, not sourced market benchmarks.
- Control de acceso basado en roles NIST Antecedentes autorizados sobre RBAC, relaciones de rol/permisión y referencia actual INCITS 359-2012.
- OWASP Autorización de hoja de Cheat La guía de diseño de menos privilegios, deny-by-default y autorización utilizada para acciones de administración privilegiadas.
- OWASP Solucionando la hoja de Cheat Orientación sobre registro de la aplicación y la seguridad, incluidas las medidas administrativas, los actos de autorización y las consideraciones sobre el tráfico de auditorías.
- Stripe Entitlements API Ejemplo actual de las características de producto de modelado y los derechos activos del cliente por separado del estado de suscripción.
- Especificación de apertura Especificación y terminología de tracción de tracción neutral de proveedores para configuración de tiempo de ejecución.