Quick answer
La autenticación SaaS, que ya está en la empresa, separa la autenticación de la autorización, mantiene el contexto inquilino explícito, añade la política de recuperación/MFA, apoya a SSO a través de normas tales como OIDC/SAML, permisos de modelos lado del servidor, revoca sesiones cuando el estado de identidad cambia y registra eventos de seguridad privilegiados.
Last reviewed: 2026-10-02T00:00:00.000ZIdentity / RBAC decision builder
Select the constraints your SaaS must support. The planner turns them into an identity-module map and unresolved architecture questions. Scores are transparent WebDesignK planning points—not benchmark hours, risk ratings or compliance scores. Inputs stay in this browser.
- Identity core + account lifecycle — Authentication; phase: Foundation.
- Session lifecycle + revocation — Authentication; phase: Foundation.
- RBAC policy helpers — Authorization; phase: Foundation.
- Tenant membership + boundary enforcement — Authorization; phase: Foundation.
- MFA enrollment, challenge + recovery — Authentication; phase: Foundation.
- Enterprise SSO connection layer — Federation; phase: Enterprise.
- Domain / IdP discovery and connection routing — Federation; phase: Enterprise.
- Tenant delegated admin controls — Authorization; phase: Enterprise.
- Security/audit event trail — Operations; phase: Operations.
- Choose supported federation protocols and connection ownership model (for example OIDC and/or SAML).
- Define IdP-initiated versus service-provider-initiated flows and account-linking behavior.
- Define recovery factors, lost-device process and which authenticators are acceptable for privileged users.
- Define how tenant context is selected, verified and propagated to every authorization decision.
- Define which roles tenant admins may grant without privilege escalation.
- Define security event schema, retention, export access and privileged-action correlation fields.
1. Architecture component planning scores
Complexity and operational-burden points are summed from the modules generated by your inputs.
Takeaway: SSO, tenant boundaries, recovery and auditability add operational work that should be visible in the architecture plan.
2. Migration / implementation phase weight
Relative points group selected modules into foundation, enterprise and operations phases.
Text fallback: Foundation 16 points, Enterprise 12 points, Operations 3 points.
3. Control surface by domain
Counts show how many generated modules sit in each identity/security domain.
Takeaway: authentication and authorization are separate surfaces; enterprise federation and audit operations should not be collapsed into the login form.
Source/assumption note: planner points are editorial planning weights disclosed in code. They are not NIST assurance levels, security scores, delivery estimates or compliance evidence. Validate requirements against your threat model, enterprise contracts and current identity standards.
Tables built for the buying decision
Primary decision table
| Capacidad | Base de referencia B2C | Base de referencia B2B | Necesidades de la empresa | Opción de aplicación |
|---|---|---|---|---|
| Inscripción primaria | Contraseña o contraseña | Contraseña/mezcla social/passwordless | Se puede exigir la identidad gestionada por las empresas | Gestionado IdP o auth de aplicación con bibliotecas probadas |
| MFA | Opcional o basado en riesgos | Necesidad para funciones privilegiadas | Políticas, recuperación y autenticadores más fuertes para el acceso a alto riesgo | Política de gestión de MFA + aplicación |
| SSO | Normalmente no se requiere | Puede ser solicitado por clientes más grandes | OIDC/SAML conexiones, enrutamiento, mapeo de reclamaciones, diagnóstico | Capa de federación administrada o integración basada en normas |
| Autorización | Simple usuario / división de memoria | Tenant-aware RBAC | Administración delegada, roles de alcance, separación de funciones | Servicio de políticas de propiedad de la aplicación/ayuda |
| Períodos de sesiones | Sesiones estándar del navegador | Revocación tras cambios de función/miembro | Registro de Admin, ciclo de vida de SSO, respuesta a la seguridad | Índice de almacenamiento/revocación de la sesión central o proveedor APIs |
| Auditoría | Inicio de sesión/seguridad básica | Cambios en el papel y los miembros | Medidas prerrogadas, impersonación, exportación/busca | Estructurado de la aplicación de seguridad evento tubería |
Ejemplo de matriz de permisos
| Función | Miembro leído | Invitar miembro | Función de la asignación | Facturación | Auditoría de seguridad | Impersonate |
|---|---|---|---|---|---|---|
| Viewer | Permiso | Negar | Negar | Negar | Negar | Negar |
| Member admin | Permiso | Permiso | Escondido | Negar | Negar | Negar |
| Administración de facturación | Permiso | Negar | Negar | Permiso | Negar | Negar |
| Administración de seguridad | Permiso | Escondido | Permiso | Negar | Permiso | Negar |
| Operador de apoyo | Permiso | Negar | Negar | Leer sólo | Escondido | Escondido/aprobado |
| Platform admin | Permiso | Permiso | Permiso | Permiso | Permiso | Aprobado únicamente |
Turn this planning result into a scoped review.
Send the assumptions, constraints and result summary. WebDesignK can review the architecture/content/implementation boundary, identify missing discovery inputs and return a prioritized next-step scope.
- Bring: current site/product, constraints, integrations and your tool result.
- You get: a scoped recommendation, open questions and implementation priorities.
instantánea de decisión para la autenticación de SaaS
La autenticación de SaaS se convierte en un problema de arquitectura tan pronto como el producto debe apoyar a múltiples organizaciones, empresa SSO, significativa separación de funciones, política MFA, administración delegada, revocación y acciones privilegiadas auditables. El formulario de inicio de sesión es sólo el punto de entrada. Un sistema de identidad de producción debe conectar la prueba de identidad, el estado de sesión, el contexto inquilino y la autorización sin dejar que una capa sustituya silenciosamente a otra.
Lo que aprenderás / decidirás
- donde la autenticación termina y comienza la autorización;
- cuando las contraseñas, la contraseña y la entrada social pertenecen al mismo producto;
- cómo la política del MFA cambia las necesidades de recuperación;
- cómo OIDC y SAML encajan en las empresas SSO;
- cuando RBAC es suficiente y cuando se necesitan atributos o condiciones de alcance;
- cómo los límites inquilinos afectan cada cheque de permiso;
- qué apoyo debe y no debe permitir la impersonación;
- cómo la revocación de la sesión y la confianza de los dispositivos alteran el modelo operacional;
- qué eventos de auditoría los compradores de empresas esperan reconstruir;
- cuando un proveedor de identidad gestionado reduce el riesgo y cuando la lógica de identidad específica de la aplicación sigue siendo suya.
El intercambio crítico es ** la velocidad de adopción frente al control de la política**. La identidad administrada puede eliminar el protocolo difícil y el trabajo credencial, pero su aplicación sigue siendo la propiedad de la membresía inquilino, permisos efectivos, cheques de autorización, flujos de trabajo privilegiados y decisiones de recuperación específicas de negocios.
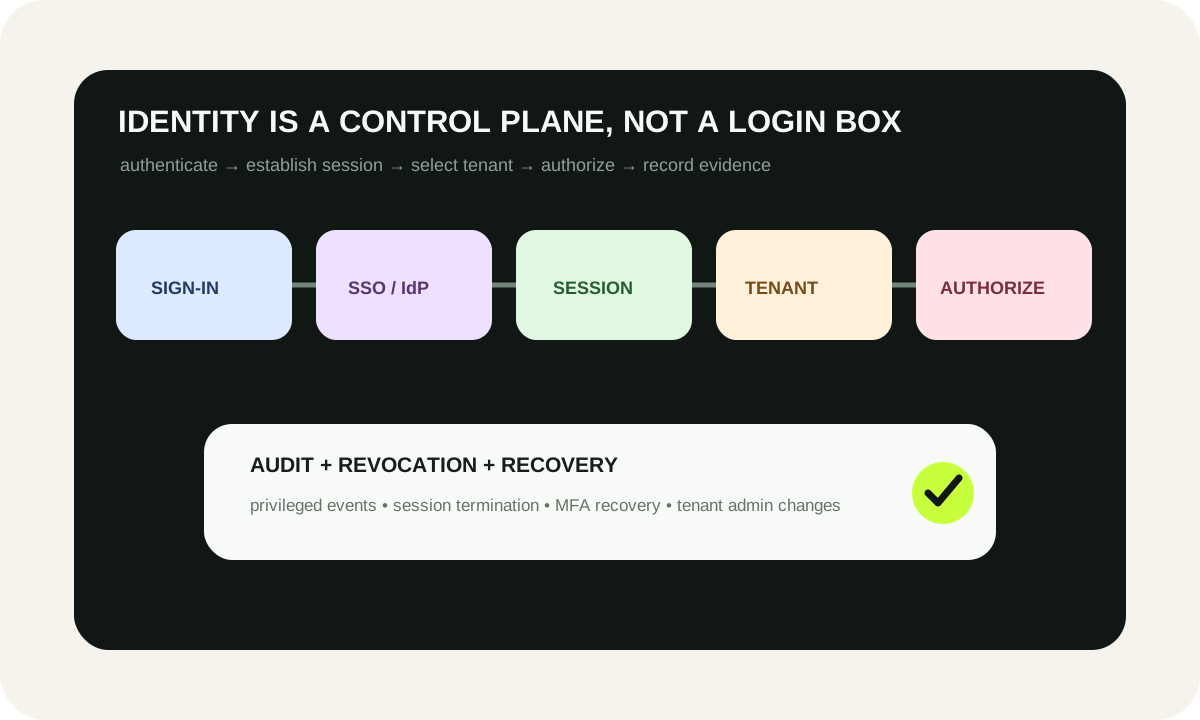
1. Autenticación vs autorización: separa las decisiones
La autenticación responde ¿quién es este actor? Respuestas de autorización ¿Puede este actor realizar esta acción en este recurso en este inquilino/contexto? Están relacionados pero no intercambiables.
La guía de autorización de OWASP enfatiza esta distinción porque los usuarios autenticados no deben obtener automáticamente acceso a cada recurso. En un producto SaaS, la misma persona puede ser un administrador de facturación en una organización, un invitado solo de lectura en otra y un operador de plataforma en ninguna parte.
Por lo tanto, un camino de solicitud limpio parece:
- verificar la identidad utilizando el método de autenticación elegido;
-
- establecer o actualizar el período de sesiones;
- resolver la composición actual del arrendatario/pacial de trabajo;
- a) Cargar funciones/permisiones eficaces y limitaciones contextuales;
- autorizar el servidor de acción solicitado;
- registrar resultados pertinentes para la seguridad cuando proceda.
Mantener la autorización cerca de los recursos empresariales
No haga una bandera de vanguardia “isAdmin” el motor de política real. El API o el comando servidor que maneja el recurso debe hacer cumplir el permiso. La ocultación de la UI es útil para la claridad pero no para la protección.
Los nombres de permiso orientados a recursos ayudan. “invoice.refundir”, “member.invite”, “role.assign”, “project.delete” y “audit.export” son más fáciles de razonar sobre que un booleano genérico “admin”.
2. Sin contraseña, contraseñas y acceso social
No hay un método de registro universal que se ajuste a cada audiencia de SaaS. La base de referencia adecuada depende de si el producto sirve a consumidores, pequeños equipos, usuarios de la fuerza laboral de la empresa o una mezcla.
Las contraseñas todavía requieren un almacenamiento seguro, reajuste y flujos de trabajo de resistencia al incumplimiento. La conexión social puede reducir la fricción de la cuenta-creación, pero vincular identidades necesita reglas explícitas. Los flujos sin contraseña pueden eliminar el manejo de contraseñas pero cambiar la dependencia operativa al email, dispositivo o control de autenticador.
Diseño de la cuenta que se vincula antes de añadir más métodos de inicio de sesión
Un usuario que firma con Google hoy y SSO mañana no debe crear cuentas duplicadas accidentalmente o heredar la membresía inquilina equivocada.
Define una identidad de usuario interna canónica y reglas de enlace explícitas. Nunca fusionar identidades sólo porque dos proveedores devuelven el mismo nombre de pantalla. La correspondencia por correo electrónico también puede requerir restricciones específicas de verificación y organización.
Tratar la recuperación como parte de la autenticación
Cada control de autenticación más fuerte crea un camino de recuperación que puede convertirse en el enlace más débil. Si un usuario pierde un dispositivo, deja una empresa o no puede acceder a una bandeja de entrada, el proceso de recuperación debe ser deliberado, observable y resistente a la ingeniería social.
3. Políticas y corrientes de recuperación del MFA
El MFA añade un segundo factor a la decisión de autenticación. El OWASP recomienda que el MFA llame a los usuarios administrativos o altamente privilegiados como candidatos importantes.
NIST SP 800-63B distingue la autenticación resistente al phishing de los flujos de estilo OTP donde los usuarios introducen manualmente códigos. Para sistemas con acceso administrativo de mayor riesgo, esa distinción importa al seleccionar los autenticadores.
La política es más que “MFA en”
Define:
- que debe inscribirse;
- que autenticadores se permiten;
- cuando se requiere una autenticación de paso;
- cómo funcionan los métodos de copia de seguridad/recuperación;
- si se admiten dispositivos recordados;
- lo que sucede después de reiniciar el factor;
- cómo los administradores recuperan cuentas bloqueadas;
- cómo se audita el reajuste en sí mismo.
Una política que requiere el MFA pero que permita apoyar la desactivación sin pruebas sólidas puede socavar el control previsto.
Recuperación merece permisos separados
Tratar el restablecimiento del MFA, la regeneración de código de recuperación y la eliminación de factores como acciones privilegiadas. Si el personal de asistencia a la empresa los realiza, requiere un procedimiento documentado y captura al actor, objetivo y resultado.
4. SSO, SAML y OIDC para clientes empresariales
Enterprise SSO generalmente introduce un proveedor de identidad gestionado por el cliente. Su aplicación se convierte en proveedor de servicios y parte confiable y debe encaminar a los usuarios a la conexión correcta, validar respuestas de protocolo y vincular la identidad resultante con el inquilino y la membresía correctas.
OpenID Connect es una capa de identidad en la parte superior de OAuth 2.0 que permite a un cliente verificar el usuario final basado en la autenticación realizada por un servidor de autorización. SAML 2.0 es un estándar de federación establecido ampliamente utilizado para el navegador de empresa SSO.
La elección del Protocolo es sólo una decisión
También necesita decidir:
- quién configura la conexión;
- cómo los dominios se mapean a las organizaciones;
- si una organización puede tener múltiples conexiones;
- si se apoyan las corrientes iniciadas por el proveedor de servicios y las iniciadas por el IdP;
- cómo las reclamaciones/grupos se asignan a funciones;
- qué sucede si una reclamación cambia;
- si la entrada local sigue disponible;
- cómo la relación de la cuenta funciona;
- cómo se diagnostican los fallos de conexión.
Enterprise SSO debe fallar visiblemente
Si un IdP no está disponible o envía una respuesta inválida, muestre un error diagnosticable sin filtrar datos de protocolo sensibles. Registro de identificación de correlación y identificadores de conexión que pueden utilizar los equipos de soporte.
No retroceda silenciosamente a un acceso local más débil a menos que la política de producto lo permita explícitamente.
5. RBAC, ABAC y modelado de permisos
El modelo RBAC de NIST asigna permisos a los roles y usuarios a los roles. Esto funciona bien cuando las funciones de trabajo mapean limpiamente para los conjuntos de permisos repetibles.
Una base de referencia práctica de SaaS podría incluir propietario, administrador, miembro, administrador de facturación y visor. Evite crear docenas de roles sólo para codificar las condiciones que realmente se trata de alcance, propiedad o atributos de recursos.
Saber cuando los roles dejan de ser suficientes
Usted puede necesitar atributos o política de alcance cuando las reglas dependen de:
- inquilino;
- a) La composición del proyecto/comité;
- a) La propiedad de los recursos;
- región de datos;
- el medio ambiente;
- suscripción/denominado;
- clasificación de objetos;
- solicitud de contexto.
El objetivo no es “utilizar ABAC”. El objetivo es hacer explícita, testable y explicable la decisión de permiso.
Matriz de permiso
Modelo de permisos como pares de recursos/acción y funciones representativas de prueba. Incluir casos negados, no sólo caminos felices. Una matriz de roles debe hacer visibles las rutas de escalada de privilegios, especialmente quién puede asignar roles o crear nuevos administradores.
6. Limitaciones de inquilino y riesgo de insonancia de administración
SaaS multi-teniente añade un requisito a casi todas las decisiones de autorización: ¿Qué inquilino posee este recurso?
Un sistema seguro debe derivar el contexto inquilino de la membresía autenticada y las relaciones de recursos del lado servidor, no de un parámetro cliente no comprobado.
Los errores de la retención cruzada son errores de autorización
Los usuarios de pruebas que pertenecen a múltiples inquilinos, los usuarios eliminados de una sesión de inquilinos, IDs de recursos adivinados y API que aceptan IDs de inquilino directamente.
El mismo identificador de recursos nunca debe ser accesible simplemente porque el solicitante cambia un camino o parámetro de consulta.
La personificación es una sesión privilegiada
La impersonación de soporte puede ser útil, pero debe regirse:
-
- Requiere permiso y una razón;
-
- mostrar un indicador de impersonación persistente;
- definir acciones bloqueadas mientras impersonantes;
- inicio de sesión y eventos finales;
- identificar tanto al usuario operador como al usuario destinatario en el contexto de auditoría de la corriente descendente;
- proporcionar una vía de salida inmediata;
- considerar modos de soporte visualmente solo antes de tener acceso completo a la escritura.
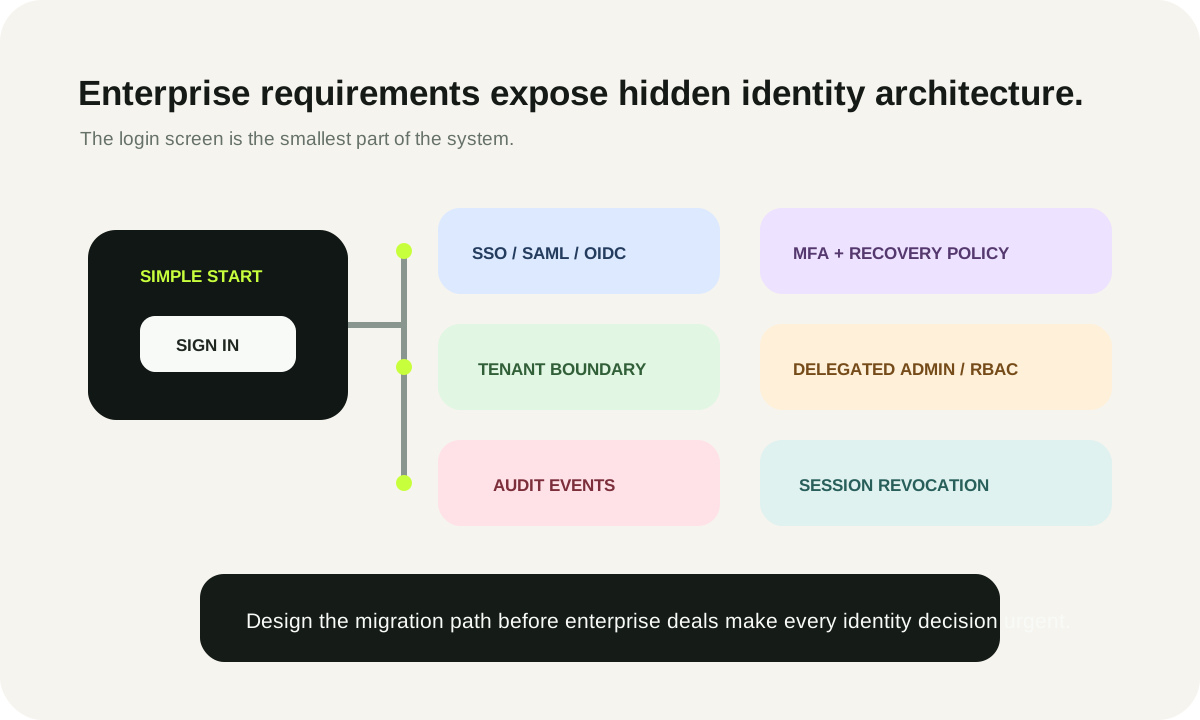
7. Gestión de sesiones, confianza en dispositivos y revocación
La autenticación crea una sesión; la seguridad depende de cómo evoluciona esa sesión.
La orientación de gestión de la sesión de la OWASP abarca identificadores de sesión, integración del ciclo de vida y control de acceso. Un producto de SaaS debe definir el tiempo de inactividad, vida absoluta, comportamiento de refresco, revocación y lo que sucede después de cambios sensibles a la seguridad.
Rechazo cuando el estado de identidad cambia
Ejemplos que pueden justificar la revocación son:
- restablecimiento de contraseñas;
-
- Reasentamiento del MFA;
- suspensión del usuario;
-
- la reducción de la función;
- organización de la eliminación;
-
- Sospechoso compromiso;
- Desactivación de la conexión entre las OSS;
- administrador-triggered “Firme por todas partes.”
La política exacta debe ser explícita. No asuma que una membresía eliminada invalide al instante cada resultado de autorización de caché.
La confianza en los dispositivos no es un sustituto de la autorización
El estado de dispositivos confiables puede reducir la fricción o influir en las decisiones de la intensificación, pero no debe conceder permisos de negocio. Mantenga la garantía de autenticación y la autorización de recursos como insumos separados.
8. Registros de auditoría y eventos de seguridad
Los requisitos de identidad empresarial son difíciles de operar sin una pista de auditoría. Los equipos de seguridad necesitan reconstruir los cambios de identidad y el acceso privilegiado.
Eventos de captura como:
- éxito de sesión / fracaso;
- Inscripción/reconfiguración/removal del MFA;
- restablecimiento de contraseñas;
- creación de sesiones/revocación;
- Cambios de conexión entre las OSS;
- asignación/removal;
-
- Cambios de delegados y de minas;
- inicio/fin de la insonorización;
- cambios de la composición de los arrendatarios;
-
- Cambios en la política de seguridad;
- exportaciones de auditoría.
Cada evento debe llevar suficiente contexto para investigar: actor, objetivo, inquilino, acción, resultado, timetamp y correlation/request identifiers. Evite poner secretos, fichas o cargas personales innecesarias en registros.
También necesita autorización para acceder a los auditores
Leer o exportar registros de seguridad puede exponer información operacional sensible. Tratar la búsqueda/exportación de auditorías como capacidades privilegiadas y las exportaciones de troncos.
9. Generar vs proveedor de identidad gestionado
Las plataformas de identidad administradas pueden asumir un difícil protocolo, autenticador, directorio y trabajo de federación. Ello puede reducir el riesgo de aplicación y acelerar las características institucionales.
Pero comprar identidad no subcontrata el modelo de autorización de su producto.
Su aplicación todavía necesita ser la dueña:
- relaciones entre inquilinos y miembros;
- a) La propiedad de los recursos;
- funciones y permisos de producto;
- autorización de garantía de derechos;
- delegadas fronteras de los aminas;
-
- la política de inhabilitación;
- contexto de auditoría de acción privilegiada;
-
- Normas relativas a la relación entre las cuentas;
- decisiones de recuperación que dependen del contexto empresarial.
Preguntas para un proveedor gestionado
Evaluar:
- protocolos y ciclo de vida de conexión;
-
- Los autenticadores del MFA y los controles de recuperación;
- API de sesión/revocación;
- modelo de inquilino/organización;
- reclamaciones y asignación de funciones/grupos;
- acceso a los eventos de auditoría y seguridad;
- ganchos/webhooks para eventos de ciclo de vida;
-
- Estrategia de migración/importación;
- disponibilidad y comportamiento degradado en el momento;
- export/portabilidad si cambia de proveedor más tarde.
Evite comparar proveedores sólo por la calidad de acceso-widget.
10. Lista de verificación de la empresa
Identidad
- La identidad interna de los usuarios se separa de las identidades específicas de los proveedores.
- Las reglas de vinculación de la cuenta son explícitas.
- La autenticación y autorización son caminos de código separados.
- Los flujos de contraseña/reset tienen un límite de velocidad y fallas observables.
- La inscripción y recuperación del MFA han documentado comportamientos privilegiados.
Federación de Rusia
- Se define la propiedad de conexión y la cartografía de inquilinos.
- Las respuestas de OIDC/SAML se validan mediante bibliotecas y servicios de confianza.
- El comportamiento de Fallback es intencional.
- Las fallas de conexión son diagnosticables sin exponer secretos.
- La asignación de funciones y grupos de reclamaciones no puede conceder silenciosamente un privilegio excesivo.
Autorización
- Los cheques de permisos se producen en el lado del servidor.
- La membresía de los arrendatarios se verifica para los recursos inquilinos.
- Los permisos de asignación de roles son más estrechos que las acciones ordinarias de administración.
- Los administradores delegados no pueden conceder privilegios por encima de su alcance permitido.
- Representante denegado son pruebas automatizadas.
Períodos de sesiones y auditoría
- Se documentan las vidas de sesión y los desencadenantes de revocación.
- Los cambios sensibles a la seguridad pueden invalidar las sesiones.
- Los eventos de auditoría identifican a actor, inquilino, objetivo, acción y resultado.
- Las exportaciones de auditoría están autorizadas.
- La personificación conserva la identidad del operador.
El comportamiento y la vía migratoria desfavorables
Una primera liberación más simple puede comenzar con la identidad local, sesiones fuertes, un pequeño modelo de rol y una composición explícita de inquilinos. Agregue la política de MFA antes de que crezcan las operaciones privilegiadas. Agregue la federación como demanda de empresa aparece. Agregue la administración delegada sólo después de que los límites de la función otorgada sean claros. Ampliar los oleoductos de auditoría/eventos a medida que los equipos de apoyo y seguridad necesitan reconstrucción.
Esta migración funciona sólo si la identidad, la pertenencia a un arrendatario y la autorización son conceptos de datos separados del primer día. Si un solo campo de “user.role” intenta codificar todo, empresa SSO y administración delegada a menudo fuerza una reescritura dolorosa.
Prueba de presión antes del lanzamiento
Ejecute estos escenarios:
- un usuario es eliminado de un inquilino mientras una sesión está activa;
-
- Una conexión entre las OSS se ha desactivado durante un período de sesiones activo;
- un administrador inquilino intenta otorgar un papel que no poseen;
-
- Se solicita un reajuste del MFA mediante apoyo;
- un operador que imperativa intenta una acción restringida;
- un papel se reduce mientras existan fichas o sesiones de API;
- un usuario solicita una exportación de auditoría sin privilegios de seguridad.
El sistema debe fracasar previsiblemente y dejar suficientes pruebas para investigar.
Utilice el planificador interactivo de identidad/RBAC para exponer los módulos y decisiones sin resolver desencadenadas por su inquilino, SSO, MFA, función y requisitos de auditoría.
Si necesita ayuda para convertir los requisitos de identidad empresarial en un plan de implementación, consultepersonalizado desarrollo de SaaS. Continuar conDiseño de tablero de mando de SaaS, arquitectura de SaaS multi-tenant, ycuánto tiempo se necesita para construir un producto SaaS.
Diseño de comportamiento degradado-mode antes de la producción
Los fallos de identidad son a menudo fallas del sistema, no errores del usuario. Defina lo que sucede cuando el proveedor de identidad gestionado, el proveedor de correo electrónico, el punto final de metadatos SSO, el servicio MFA o la tienda de sesión no está disponible.
Para cada dependencia, documente si las sesiones existentes siguen funcionando, si se bloquean o retifican nuevos registros, si las acciones privilegiadas requieren una autenticación fresca, que se muestra error, que la retícula es automática contra la operadora, que métricas distinguen el desembolso del proveedor de las credenciales malas, y si el soporte tiene un procedimiento de ruptura seguro.
Un modo degradado nunca debe debilitar silenciosamente la autenticación. Si la empresa SSO es obligatoria para un inquilino, un outage IdP no debe exponer automáticamente un inconveniente de contraseña que el inquilino intencionadamente discapacitado. Si no se puede hacer frente a un desafío del MFA, la aplicación debe seguir la ruta de recuperación documentada en lugar de pasar por alto el factor.
Hacer que las operaciones de identidad sean observables
Seguimiento de los flujos de identidad como viajes operativos en lugar de sólo códigos de estado HTTP. Las señales útiles incluyen el éxito de autenticación/failure por método, errores de conexión SSO, fallos de inscripción del MFA, intentos de recuperación, revocaciones de sesión, negaciones de autorización y fallos de asignación de funciones.
No convierta estos en puntajes de seguridad opacos. Los operadores necesitan contar, razones, contexto de inquilino/conexión y ID de correlación que conducen a un evento diagnosticable. Para federación, fallas de configuración separadas de fallas de autenticación de tiempo de ejecución. Un certificado o un desajuste redirigido es un incidente diferente de un outage IdP. Para la autorización, se distinguen las negaciones previstas de errores de evaluación de políticas.
Vía migratoria desde un modelo de identidad más simple
Un producto puede empezar más simple sin bloquear la evolución de la empresa si el modelo de datos conserva los límites adecuados.
Phase 1 — identidad de aplicación: un registro de usuario canónico, identidades de inicio de sesión verificadas, ciclo de vida de sesión seguro y un pequeño conjunto de roles explícito.
Consejo 2 — membresía de organización:, mueve roles a los miembros inquilinos en lugar de un papel de usuario global. Agregue cheques de inquilinos del lado del servidor y eventos de auditoría de asignación de roles.
Configuración 3: mayor autenticación: añadir política del MFA, controles de recuperación, revocación de sesión y paso privilegiado cuando proceda.
Fase 4 — federación empresarial: añadir conexiones SSO de propiedad de la organización, enrutamiento de dominio/conexión y mapeo de reclamación a membresía sin reemplazar el ID interno de usuario.
Página 5 - Administración delegada: Permitan que los administradores inquilinos inviten a los miembros y concedan únicamente las funciones que están autorizados a otorgar. Añada flujos de trabajo de auditoría/búsqueda/exportación para operaciones institucionales.
Esta secuencia evita la reescritura común donde las identidades de SSO se convierten en la clave principal de la base de datos o donde un papel global debe dividirse posteriormente en muchas organizaciones.
Lista de comprobación de la marcha de la empresa para un cliente
Antes de permitir a SSO para un inquilino de producción, ensaye la salida exacta: configure la conexión contra una organización de prueba; verifique la redirección, emisor/audiencia y validación de firmas; pruebe una cuenta existente y un usuario nuevo; pruebe un usuario desactivado o no firmado; verifique el registro de roles/grupos no puede acceder a mayor volumen; confirme la selección de arrendatario; confirme revocación de sesión; verifique el soporte puede diagnosticar errores de conexión sin ver el documento de configuración de registro
Para las migraciones desde la entrada local a la SSO obligatoria, comunique cómo se comportan las sesiones existentes y los canales de recuperación. Evite una migración de un día de bandera si no puede identificar con seguridad las cuentas afectadas.
Decisiones de alcance por capa del sistema
Mantenga el trabajo de control-heavy — verificación de la importancia, validación OIDC/SAML, ceremonias de autenticación y manejo de token seguro— en bibliotecas maduras o servicios de identidad gestionados cuando sea práctico. Mantenga la política específica del producto en su aplicación: membresía de inquilinos, permisos de recursos, subsidios de papel, derechos y límites de apoyo/admin.
La capa de datos debe almacenar relaciones de identidad duraderas y estado de política, no los artefactos de protocolo crudo que pueden ser re-derived. La herramienta operativa debe exponer el estado de configuración, evidencia de auditoría y controles de revocación sin convertirse en un bypass indocumentado alrededor de las reglas de autorización de la aplicación.
Ese límite hace que los cambios futuros del proveedor sobrevivan: la fontanería de autenticación puede moverse mientras el usuario interno del producto, el arrendatario y la semántica de permiso permanecen estables.
Documento revisado: 2 de octubre de 2026. Las normas de identidad y las capacidades de los proveedores evolucionan; verifique las especificaciones oficiales actuales y la documentación de los productos antes de la implementación.
Preguntas frecuentes
¿La autenticación es la misma que la autorización?
No. La autenticación establece identidad; la autorización decide si esa identidad puede realizar una acción específica sobre un recurso en contexto. Los sistemas SaaS deben mantener las dos decisiones separadas.
¿Necesitan productos SaaS de empresa SAML?
No universalmente. Muchos clientes de la empresa todavía utilizan SAML, mientras que OIDC también es común. Su requisito debe provenir de entornos de identidad de los clientes y estrategia de proveedores compatibles en lugar de asumir un protocolo que se ajuste a cada cuenta.
¿Debería ser necesario MFA para cada usuario?
Eso depende del modelo de amenaza y de la política de productos. Al mínimo, el acceso privilegiado/admin merece una consideración más fuerte. Los flujos de trabajo de recuperación, de dispositivos perdidos y reajustes deben diseñarse con la política del MFA.
¿Cuándo es RBAC no suficiente?
RBAC se vuelve incómodo cuando las decisiones dependen en gran medida de los factores de inquilino, propiedad, medio ambiente, atributos de recursos o condiciones dinámicas. Las funciones pueden seguir siendo parte del modelo mientras que los atributos y condiciones abarcados manejan esos contextos.
¿Puede un proveedor de identidad gestionado manejar la autorización también?
Puede ayudar con la identidad, los grupos y algunos datos de política, pero la autorización específica de la aplicación todavía necesita comprender a los inquilinos, recursos, propiedad, derechos y acciones empresariales.
¿Qué debe pasar con las sesiones después de un cambio de papel o de pertenencia a un arrendatario?
Definir una política explícita. Los cambios de alto riesgo a menudo requieren invalidar o reevaluar las sesiones activas y los caches de autorización para que los privilegios eliminados no persistan inesperadamente.
Sources and assumption boundaries
Fast-changing platform, pricing and search claims were reviewed on 2026-10-02T00:00:00.000Z. Interactive scores and scenarios are clearly labeled planning models, not sourced market benchmarks.
- NIST SP 800-63B Directrices de identidad digital Orientación actual del autenticador NIST, incluyendo características de autenticación resistentes al phishing.
- OpenID Connect Core 1.0 OpenID Foundation especificación que define la autenticación de OIDC y el comportamiento de ID Token/claims.
- OEAIS SAML 2.0 Información técnica Resumen técnico de la OEAIS sobre conceptos y perfiles de federación SAML 2.0.
- OWASP multifactorial de autenticación de hoja de Cheat Orientación sobre la aplicación y recuperación del MFA para aplicaciones web.
- OWASP Autorización de hoja de Cheat Menos privilegio, denegación por defecto y guía de autorización del servidor.
- OWASP Reunión de Gestión de la Sesión Cheat Sheet Ciclo de vida y orientación en materia de seguridad.
- Control de acceso basado en roles NIST NIST fondo y referencias para modelos RBAC e ingeniería de roles.