Quick answer
Una producción SaaS API debe mantener el modelado de recursos separados de los mecánicos de transporte, hacer cumplir la autorización de arrendatario lado servidor, hacer retrínseca escribe idempotente, paginar grandes colecciones previsiblemente, comunicar cuotas, tratar los juegos web como entrega retrígida firmada, exponer errores estables / ID de solicitud y probar compatibilidad atrasada antes de las versiones.
Last reviewed: 2026-10-03T00:00:00.000ZAPI contract planner
Select the constraints your API must support. The planner turns them into contract, security, reliability and operational modules plus unresolved decisions. Scores are transparent WebDesignK planning weights, not benchmark hours or SLA claims. Inputs stay in this browser.
- Resource contract + error envelope — Contract; phase: Foundation.
- Authentication + scoped authorization — Security; phase: Foundation.
- Request IDs, metrics + structured API logs — Operations; phase: Foundation.
- Cursor pagination + stable ordering — Contract; phase: Foundation.
- Idempotency key store + replay semantics — Reliability; phase: Reliability.
- Signed webhook delivery pipeline — Reliability; phase: Reliability.
- Webhook delivery log + replay tooling — Operations; phase: Reliability.
- Quota policy + response headers + backoff guidance — Operations; phase: Scale.
- Partner docs + sandbox examples — Operations; phase: Scale.
- Define the canonical resource identifiers, error envelope and request-correlation fields.
- Define OAuth scopes, token audience, tenant context and least-privilege grant model.
- Choose a stable sort key and cursor invalidation behavior for mutable collections.
- Define idempotency-key scope, retention window and response replay semantics for writes.
- Define signature scheme, retry schedule, replay protection, event ordering assumptions and manual replay workflow.
- Define quota dimensions, burst behavior, response headers and retry guidance per consumer tier.
- Define backward-compatibility tests for field additions, enum expansion, pagination and error changes.
1. Architecture component planning scores
Complexity and operational burden are summed only from modules triggered by your inputs.
Takeaway: webhook delivery, delegated auth and public API support add operational burden beyond resource CRUD.
2. Implementation phase weight
Relative points group generated modules into foundation, reliability and scale work.
Text fallback: Foundation 13 points, Reliability 12 points, Scale 7 points.
3. Module count by domain
Counts show which API responsibilities expand under the selected constraints.
Takeaway: contract shape, security, delivery reliability and developer operations should be explicit layers rather than one middleware stack.
Source/assumption note: planner scores are WebDesignK editorial planning weights disclosed in code. They are not performance benchmarks, capacity limits or vendor guarantees. Validate retry, authentication, quota and versioning behavior against your threat model and current provider/platform documentation.
Tables built for the buying decision
Primary decision table
| Recursos / punto final | Método / evento | Alcance de la autentica | ¿Idempotente? | Pagination | Tasa límite | Versioning |
|---|---|---|---|---|---|---|
| Colección de proyectos | GET /projects | proyectos:read | HTTP seguro/idempotent | Cursor para colecciones de crecimiento | Leer cuota / política de la explosión | Campos aditivos por defecto |
| Crear proyecto | POST /proyectos | proyectos: escribir | Clave de Idempotencia recomendada para crear retráctil | No aplicable | Escribir cuota | Contrato-compatible en versión |
| Actualización del proyecto conocido | PUT/PATCH /projects/{id} | proyectos: escribir | PUT es idempotente por la semántica HTTP; política de PATCH documentada | No aplicable | Escribir cuota | Semántica de campo protegida |
| Invitar miembro | POST /miembros/invitaciones | miembros:invitar | Aplicación clave de idempotencia útil | No aplicable | cuota de acción sensible | Alcance y compatibilidad de errores |
| Actos de auditoría | Obtenga /audit-events | auditoría:read | HTTP seguro/idempotent | Cursor + tiempo estable / orden de identificación | Potentially stricter caro-query quota | Campos de eventos adicionales |
| Entrega de Webhook | evento a cliente endpoint | webhook endpoint secret | El consumo deduplica el ID de evento | No aplicable | Política de entrega/reducción | Compatibilidad con el esquema de eventos |
matriz de confiabilidad Webhook
| Evento | Retrocedimiento | Firma | Protección de repetición | Registro de entrega |
|---|---|---|---|---|
| recursos. | Backoff cronograma definido por el producto | Señalización de carga de pago / esquema de timetamped | ID de evento estable + dedupe de consumo | Estado de la tentación, respuesta, latencia, siguiente reingreso |
| recursos actualizados | Fallos transitorios de la retrete | Mismo contrato de firma verificada | No asuma orden de evento | Mantener correlación/recursos de recursos |
| recursos eliminados | Entrada con la misma identidad de evento | Rechazar firmas inválidas o desactivadas por política | Handler hace una notificación repetida segura | Estado terminal + repetición manual |
| integración.test | Política de entrega limitada/prueba | Firma de producción ecualaria | Evento de prueba claramente identificado | Visible en el historial de entrega de endpoint |
| repetición manual | Nuevo intento de entrega para el evento existente | Reasignación de acuerdo con la política secreta actual de endpoint | ID de evento original retenido | Actor/reason + nuevo registro de intentos |
Turn this planning result into a scoped review.
Send the assumptions, constraints and result summary. WebDesignK can review the architecture/content/implementation boundary, identify missing discovery inputs and return a prioritized next-step scope.
- Bring: current site/product, constraints, integrations and your tool result.
- You get: a scoped recommendation, open questions and implementation priorities.
instantánea de decisión para el diseño de SaaS API
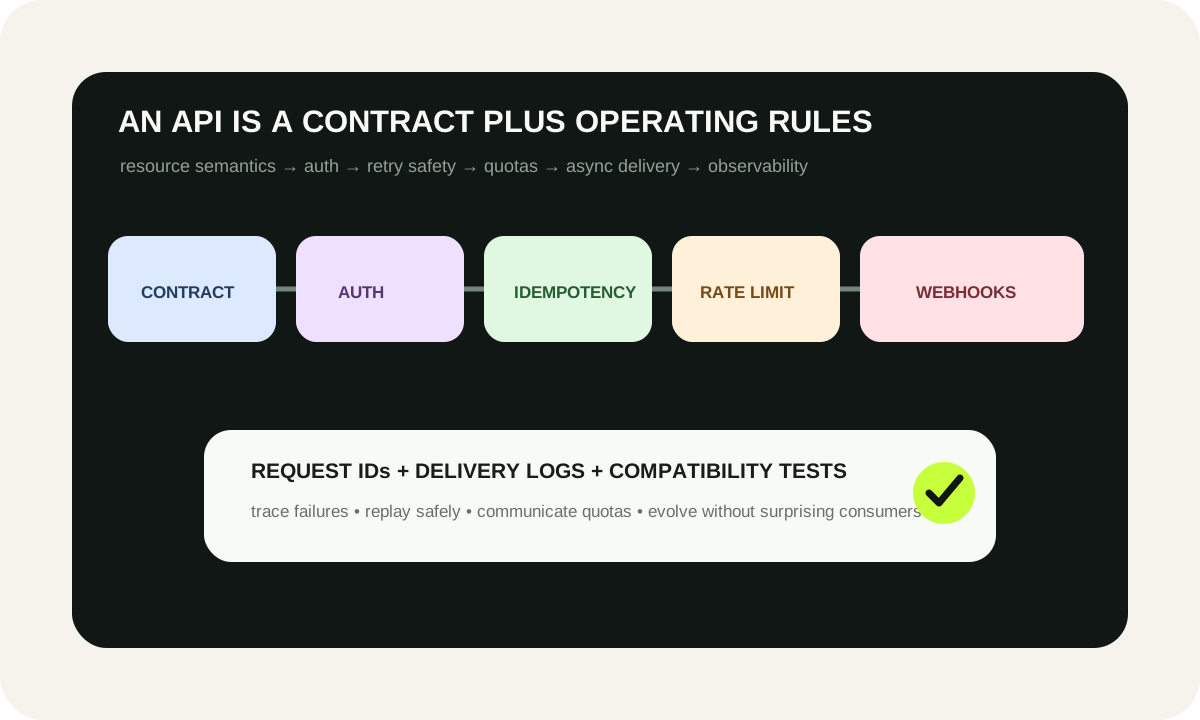
Una API SaaS duradera es un contrato público más reglas de funcionamiento: semántica de recursos, autenticación y autorización de inquilino, seguridad de reingreso, paginación, cuotas, entrega asincrónica, compatibilidad de versiones y comportamiento de falla observable. El desvío más importante es ** velocidad de cambio frente a la estabilidad del consumidor**. El código interno puede cambiar a veces en bloqueo; las APIs de pareja y públicas no pueden. Diseñar el contrato para que los consumidores puedan volver a entrar con seguridad, entender límites, diagnosticar errores y sobrevivir evolución aditiva sin depender de comportamientos indocumentados.
Lo que aprenderás / decidirás
- para los consumidores que la API está diseñada en realidad;
- cómo la forma y la versión de los recursos afectan la compatibilidad a largo plazo;
- donde la autenticación termina y comienza la autorización de inquilino/recurso;
- cuando escriba los puntos finales necesita claves de idempotencia;
- cómo diseñar paginación para colecciones mutables;
-
- cómo se deben comunicar los límites de la tasa;
- cómo la entrega de webhook firmado, reiniciar y replay herramienta encajan juntos;
- cómo la taxonomía de errores y la solicitud de IDs mejora el soporte;
- cuando los SDK valen la pena mantener;
- cómo probar la compatibilidad atrasada antes de cambiar el barco.
1. Contrato de API y tipos de consumidores
Comience por identificar a los consumidores. Una API utilizada sólo por su propio frontend tiene diferentes necesidades de compatibilidad y a bordo que una expuesta a socios seleccionados o un ecosistema de desarrolladores públicos.
Los consumidores internos pueden emigrar con frecuencia con el servidor porque el mismo equipo posee ambos lados. Los consumidores de socios necesitan documentación explícita, ejemplos de sandbox y aviso antes de romper cambios. Las API públicas necesitan la disciplina contractual más fuerte porque generalmente no puede coordinar cada despliegue con cada consumidor.
Definir el contrato antes de la lista de puntos finales
Un contrato de API incluye más que caminos y campos JSON. Definir identificadores de recursos y propiedad, método de semántica, método de autenticación, alcance de autorización, contexto de inquilino, comportamiento de paginación, comportamiento de idempotencia, sobre de error, identificadores de solicitud/correlación, señales de cupo/limitación, compatibilidad de versiones y comunicación de deprecación.
El contrato debe decir en qué puede confiar un consumidor. Los detalles de la aplicación que no sean parte del contrato deben permanecer libres de cambios.
Mantener los casos de administración y automatización explícitamente
Los tableros de mando, los trabajadores de automatización, las integraciones de clientes y las aplicaciones de terceros pueden llamar a las mismas capacidades de negocio pero requieren diferentes credenciales y alcances.
No cree una clave de API de administración amplia simplemente porque la herramienta interna necesita muchos puntos finales. Modelo de clientes operativos como consumidores de primera clase con alcances de menor privilegio y credenciales auditables.
2. Estrategia de modelado y versión de los recursos
El buen modelado de recursos comienza con sustantivos estables y relaciones predecibles. Un consumidor debe entender si está interactuando con cuentas, miembros, proyectos, facturas o trabajos sin tablas internas de ingeniería inversa.
Evite los puntos finales que codifican las acciones de la UI en lugar de la semántica de recursos cuando una transición estable de recursos es más clara. Un comando de proyectos/{id}/archive puede ser válido cuando el archivo es una transición significativa de dominio; docenas de verbos que los botones de espejo generalmente indican que el contrato se une a una interfaz.
Evolución aditiva es la estrategia de versión más barata
Preferir cambios que los consumidores existentes pueden ignorar:
- a) Añádase campos de solicitud opcionales;
- a) Añada campos de respuesta;
- a) Añada nuevos puntos de final;
- añadir nuevos tipos de eventos;
- añadir valores enum sólo cuando se les dice a los consumidores que manejen valores desconocidos de forma segura.
Los cambios de ruptura merecen un ciclo de vida explícito.
La documentación actual de GitHub REST es un ejemplo útil de la versión de API basada en la fecha: los clientes pueden especificar una versión, y los cambios de ruptura están asociados con nuevas versiones de API, mientras que los cambios aditivos siguen disponibles en versiones soportadas. El esquema exacto es menos importante que el principio: las reglas de compatibilidad y las ventanas de migración deben ser documentadas.
Evite la versión de cada pequeño cambio
Poner /v2 en un camino no resuelve la compatibilidad si el comportamiento cambia indescriptiblemente dentro de esa versión. Por el contrario, una API puede evolucionar durante mucho tiempo sin una nueva versión principal si sus reglas de compatibilidad son disciplinadas.
Elige la ruta, la versión de encabezado o tipo medio basada en tu ecosistema y la herramienta. El verdadero requisito es el comportamiento determinista y un camino de deprecación visible.
3. Autenticación y autorización
La autenticación establece qué cliente o usuario hizo la solicitud. La autorización decide si ese actor puede realizar la acción solicitada sobre el recurso objetivo dentro del inquilino actual.
Las claves de API pueden funcionar bien para las integraciones de servidor a servidor cuando las claves son de alcance, girables y atribuibles. La OAuth es útil cuando una aplicación de terceros actúa en nombre de usuarios u organizaciones y necesidades delegadas de alcances y consentimiento.
El alcance de los arrendatarios debe ser aplicado lado del servidor
No confíe en un documento de identificación de inquilino porque el cliente lo proporcionó. La membresía, instalación o alcance credencial y verificar el recurso solicitado pertenece al arrendatario permitido.
Una solicitud correcta de API puede ser aún no autorizada incluso cuando el token es válido.
Para operaciones de alto valor, diseño de espacios en torno a acciones empresariales como proyectos:read, proyectos:write, miembros:invite, billing:read, billing:escritura y auditoría:read.
Evite un solo alcance de token que en silencio otorga capacidades administrativas no relacionadas.
Operaciones de credencial necesitan su propia superficie de administración
Exponga tiempo de creación, tiempo de última utilización, propietario, alcances y controles de rotación/revocación para las teclas de API o aplicaciones OAuth. Los valores secretos no deben ser repetidamente recuperables después de la creación a menos que la arquitectura del proveedor apoye explícitamente eso de forma segura.
4. Idempotencia y retries seguros
Las redes fallan de manera ambigua. Un cliente puede enviar una solicitud, perder la conexión antes de ver la respuesta, y no saber si el servidor aplicó la operación.
RFC 9110 define PUT, DELETE y métodos seguros como idempotente en semántica HTTP. POST no es automáticamente idempotente, pero los protocolos de aplicación pueden diseñar operaciones de POST seguras de retry cuando tienen un mecanismo para identificar intención repetida.
Usar claves de idempotencia para escribir retrígidos
Para operaciones como la creación de una factura, el inicio de un trabajo, la provisión de un arrendatario o la presentación de una acción similar al pago, acepte una clave de idempotencia generada por el cliente.
Almacene suficiente información para determinar el alcance clave, actor/tendiente, identidad de solicitud normalizada, estado de procesamiento, respuesta original/resulto y ventana de retención.
Si la misma clave se reutiliza para una carga útil diferente, rechace en lugar de adivinar.
La documentación de la API de Stripe proporciona un ejemplo de producción bien conocido de claves de idempotencia para las solicitudes de retry-safe. Su API no necesita copiar la política de almacenamiento exacta de Stripe, pero debe documentar su propia.
La política de reentrada pertenece al contrato
Documentar qué fallas los consumidores pueden volver a entrar y cómo. Los plazos y las respuestas 5xx seleccionadas pueden ser retrínsecas; los errores de validación generalmente no lo son. Para 429 respuestas, comuníquese cuándo o cómo volver a entrar en lugar de obligar a los clientes a inventar bucles agresivos.
5. Paginación, filtración y respuestas parciales
Los puntos finales de lista sin límites eventualmente se convierten en problemas de rendimiento y fiabilidad.
La paginación Offset es fácil de entender pero puede comportarse mal cuando las grandes colecciones cambian entre las solicitudes. La paginación del cursor puede proporcionar una traversal más estable cuando se basa en un orden determinista.
El diseño de cursor necesita un orden estable
Un cursor debe representar la posición en un conjunto de resultados ordenado, no sólo exponer un offset interno de base de datos.
Decide el campo de clase y el rompe-armas, por defecto y tamaño máximo de página, traversal de avance/avanzado, duración del cursor y comportamiento cuando se eliminan o actualizan los registros.
No prometes semántica instantánea a menos que realmente los implementes.
Filtrar debe permanecer indigno y explicable
Exponga filtros que mapa para rutas de consulta soportadas. Evite un mecanismo de filtración genérico en cualquier campo a menos que el modelo de datastore y autorización pueda soportarlo de forma segura.
Para objetos caros, los mecanismos de respuesta parcial o de selección de campo pueden reducir el costo de carga útil, pero aumentan la complejidad de los contratos. Comience con recursos bien en forma antes de añadir un lenguaje de consulta.
6. Limitaciones de tarifas y comunicación de cuotas
La limitación de tarifas protege la disponibilidad y da a los consumidores un límite de equidad predecible.
No hay un número universal de solicitudes por segundo que se ajuste a cada API de SaaS. Los límites deben reflejar el costo de punta final, la identidad de autenticación, el plan de arrendatario, el riesgo de abuso y la capacidad de infraestructura.
La API REST de GitHub demuestra por qué los consumidores necesitan señales de límite de velocidad: su documentación actual expone los encabezados de respuesta que comunican el estado actual de cuota y distingue los límites primario y secundario. Sus límites pueden ser más simples, pero la experiencia del consumidor debe ser igualmente explícita.
Comunicar la política en las respuestas
Las señales útiles pueden incluir límite, cuota restante, tiempo de reajuste/ventana, Retry-After para solicitudes frustradas y una dimensión de cuota o identificador de políticas.
Utilice semántica HTTP estándar donde se ajustan y documentan cualquier encabezado personalizado.
Protección separada contra los abusos contra los contingentes comerciales
Un derecho como 100.000 llamadas de API por mes no es el mismo que un límite de velocidad de rotura protectora.
El cupo comercial responde a lo que el cliente compró. Tasa de limitar las respuestas cuán rápido el tráfico puede llegar con seguridad. Mantenga ambos visibles para que el soporte pueda explicar si una solicitud falló debido a un límite de plan, control de ráfagas o protección de plataformas.
7. Webhooks: firma, retries y registros de entrega
Webhooks convierte su SaaS en un productor de eventos. Una vez que los socios construyen flujos de trabajo sobre ellos, la entrega se convierte en una superficie de producto con expectativas de fiabilidad.
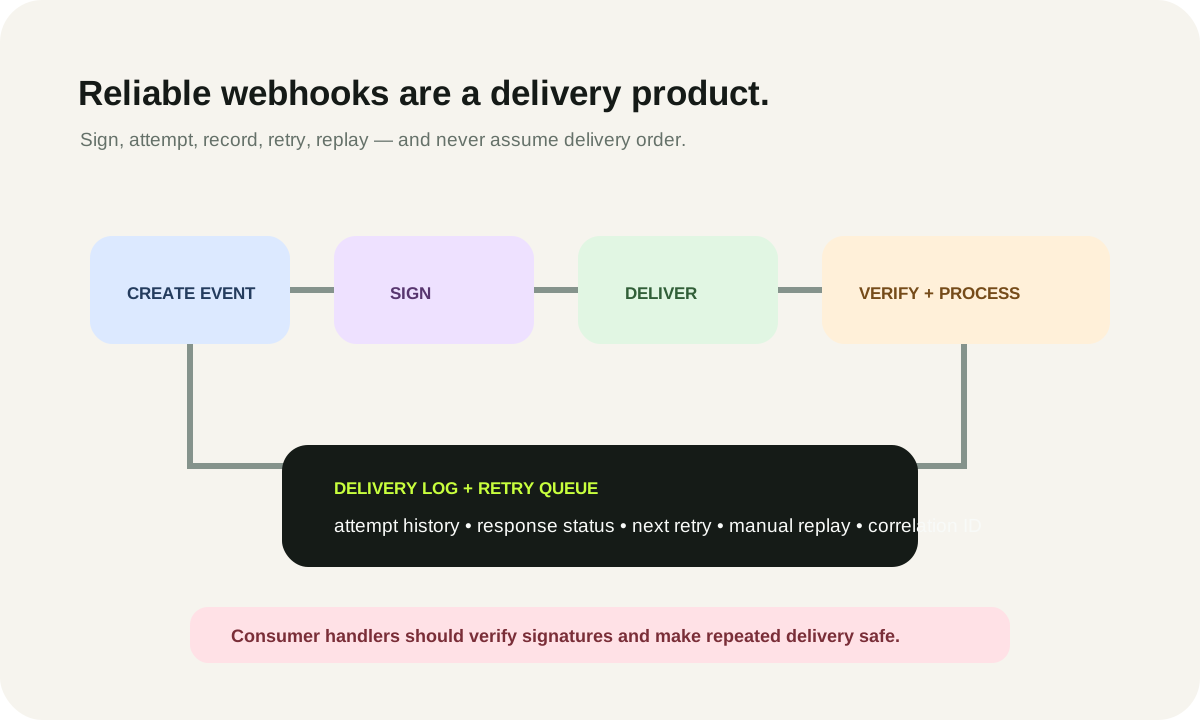
Un sistema de Webhook debe generar un identificador de eventos estable, serializar una forma de evento documentada, firmar la carga útil y registrar cada intento de entrega.
La firma protege la autenticidad, no la idempotencia empresarial
Los consumidores deben verificar las firmas antes de confiar en una carga útil de webhook. La guía actual de Stripe, por ejemplo, requiere verificación de firmas usando el cuerpo crudo y firmando secretos.
Pero una firma válida no significa que el evento sea nuevo. Los consumidores también necesitan protección de repetición o deduplicación de eventos para que una entrega retrigida no repita una operación destructiva.
Diseño de retry y replay deliberadamente
Un registro de entrega útil incluye ID de evento/tipo, punto final, número de intento, tiempo de solicitud, estado de respuesta, duración de respuesta, siguiente reingreso, estado terminal y ID de solicitud/correlación.
Proporcionar herramientas manuales de reproducción para los operadores y, cuando sea apropiado, los clientes. Replay debe crear un nuevo intento de entrega para el mismo evento en lugar de hacer silenciosamente un nuevo evento de negocios.
Nunca requiera orden de evento a menos que se garantice
La entrega distribuida puede llegar tarde o fuera de orden. Los manipuladores de eventos deben utilizar la identidad de evento y el estado de recurso autorizado en lugar de asumir el último webhook recibido es el estado más nuevo.
8. taxonomía y observabilidad de errores
Un sobre de error consistente reduce la carga de apoyo.
Categorías separadas como validación, autenticación, autorización, no encontrada, conflicto, conflicto de idempotencia, limitación de tarifas, falta de dependencia y error interno.
Devuelve un código estable legible por máquina más un mensaje legible por humanos y pide identificación. No filtrar secretos, errores SQL o huellas de pila.
Solicitud de identificación conecta informes de clientes a operaciones
Un cliente que dice que la API falló ayer es difícil de investigar. Una identificación de solicitud permite localizar el rastro exacto, registros y llamadas dependientes.
Capture latencia, clase de estado, plantilla de ruta, identidad de consumo, contexto inquilino y código de error seleccionado. Evite registrar secretos o cargas de pago de alta sensibilidad.
Definir comportamiento degradado-mode
Si un servicio no crítico de aguas abajo no está disponible, algunas lecturas pueden continuar desde el estado conocido mientras que las escrituras fallan claramente. Si no se dispone de autorización o dependencias de integridad, puede exigirse que no se cierren.
Documento comportamiento degradado por capacidad en lugar de aplicar un retroceso genérico a cada punto final.
9. SDK, documentación y estrategia de pruebas
La documentación es parte del contrato. Generar documentación de referencia de una descripción OpenAPI cuando sea práctico, pero añadir ejemplos orientados a tareas que muestren flujos de trabajo completos.
Un esquema por sí solo no explica cómo paginar a través de todos los resultados, retry escribe, verifique un webhook, rotar credenciales, recuperar de 429 o migrar versiones.
Construir SDKs sólo cuando usted puede mantenerlos
Un SDK público mejora la adopción cuando maneja autenticación, paginación, retries y recursos clasificados consistentemente. Pero cada idioma SDK se convierte en una obligación de liberación y compatibilidad.
Para APIs de socios más pequeños, la documentación HTTP fuerte más opciones de clientes generadas puede ser más sostenible que mantener mano muchos SDKs oficiales.
Los ensayos de contratos deben realizarse antes del despliegue
Prueba OpenAPI/schema compatibilidad, autorización de casos de permiso/denegación, retries idempotent, traversal cursor, encabezados de velocidad-limit, errores documentados, firmas webhook/comportamiento de entrada y accesorios antiguos contra nuevo código servidor.
Para API públicas, considere las pruebas de contrato impulsadas por el consumidor o los accesorios de compatibilidad registrados para sus integraciones más importantes.
10. Lista de verificación de la compatibilidad con el sistema de asistencia
Contrato de recursos
- Los campos de solicitud existentes siguen siendo válidos.
- Los campos de respuesta existentes mantienen su tipo y significado.
- Nuevos campos son opcionales para clientes antiguos.
- Se dice que los consumidores enum toleran valores desconocidos donde se espera la expansión.
- Los identificadores estables no cambian el formato sin migración.
Autenticación y autorización
- La semántica de la apariencia no se amplía silenciosamente.
- Los nuevos puntos de final requieren alcances explícitos.
- Los controles de límites de los arrendatarios están cubiertos por pruebas denegadas.
- La rotación y revocación de la credencial son testables.
Confiabilidad
- Retryable escribe define comportamiento de idempotencia.
- Las solicitudes duplicadas son seguras donde se promete.
- La pagination produce traversal estable.
- Las respuestas de tipo-limit comunican comportamiento de reingreso.
- Los fallos de dependencia devuelven clases de error documentadas.
Webhooks
- Las cargas están firmadas.
- Los consumidores pueden deduplicar eventos.
- Se documenta la política de reentrada.
- El historial de entrega es observable.
- La repetición manual es auditable.
- Las adiciones de eventos no rompen a los consumidores que ignoran los tipos desconocidos.
Versioning
- Los cambios de ruptura activan el proceso de versión/deprección documentado.
- Las guías migratorias muestran diferencias de campo/porta.
- Los accesorios de prueba de inversión vieja permanecen en la CI durante la ventana de soporte.
- Las señales de sol/deprecación son visibles antes de la eliminación.
- Las entradas de Changelog están vinculadas a las fechas de lanzamiento/versión.
Prueba de presión de la empresa
Los clientes empresariales a menudo requieren instalaciones separadas, alcances OAuth, registros de auditoría, límites más estrictos de arrendatarios, permisores fijos de egreso o cuotas de mayor volumen.
Prueba de presión si la misma API puede apoyar una integración instalada en muchos inquilinos sin confusión de token de varios componentes; administradores inquilinos que otorgan sólo alcances aprobados; soporte identificando qué aplicación hizo una solicitud; equipos de seguridad revocando una credencial sin romper clientes no relacionados; cupos específicos de clientes sin incrustar la lógica del plan en cada punto final; y puntos de acceso web con secretos separados y historias de entrega.
Vía de migración sin reescribir
Una secuencia práctica es:
Phase 1: API de recursos internos con auth lado servidor, errores estables y ID de solicitud.
Página 2: paginación del cursor, escribe idempotent y métricas operativas estructuradas.
Página 3: credenciales de socios, alcances, documentación de sandbox y juegos web firmados.
Página 4: comunicación explícita de cuotas, replay de la entrega y compatibilidad CI.
Phase 5: portal de desarrolladores públicos, ciclo de vida de versión más fuerte y SDKs seleccionados.
Esta migración funciona cuando el modelo de recurso, la autorización de inquilino y la semántica de error son estables antes de que la API se haga pública.
Puerta de liberación de compatibilidad y revolver
Antes de enviar un cambio de API, reviséalo desde el punto de vista del consumidor en lugar de sólo desde las pruebas del servidor. Compare el esquema generado con el contrato publicado anterior, ejecutar dispositivos antiguos representativos e inspeccione si la autorización, errores, paginación o semántica de límite de tarifas cambió incluso cuando la forma JSON no lo hizo.
Para versiones de riesgo, canario el nuevo comportamiento del servidor para clientes internos o socios seleccionados y ver códigos de error, latencia, el trineo y la entrega de webhook antes de la salida amplia. Un plan de devolución debe indicar si la reversión del código del servidor es suficiente o si las migraciones de datos, los esquemas de eventos o las credenciales recién emitidas hacen que la devolución sea más compleja.
Trate la documentación y la publicación de los cambios como parte de la publicación. Si un cambio necesita acción de consumo, publique la ruta de migración antes de ejecutarla y mantenga la herramienta de soporte/admin capaz de identificar qué versión cliente, punto final credencial o webhook se ve afectada.
Decisiones de alcance por capa del sistema
Mantenga la semántica de recursos empresariales y la autorización en el código de aplicación. Utilice la infraestructura de gateway/edge para la protección del tráfico grueso, pero no lo haga la única capa de permiso de inquilino. Almacene registros de idempotencia, intentos de webhook y solicite datos de correlación lo suficientemente duramente como para investigar fallos. Utilizar herramientas operacionales/admin para la gestión clave, la repetición de entregas, la inspección de cupos y el seguimiento de deprecaciones.
Utilice el planificador de contratos interactivo de API arriba para exponer los módulos y decisiones sin resolver desencadenadas por su consumidor, auth, webhook, requisitos de cuota y versión.
Si necesita ayuda para convertir las capacidades de producto en un contrato API estable, veapersonalizado desarrollo de SaaS. Continuar conArquitectura de autenticación SaaS, Arquitectura de facturación de SaaS, yDiseño de tablero de mando de SaaS.
Revisado por última vez: 3 de octubre de 2026. Cambio de comportamiento y de políticas de versión de los proveedores de API. Verificar la documentación oficial actual antes de aplicar hipótesis específicas de proveedores.
Preguntas frecuentes
¿Deberían ser versionados cada API de SaaS en la URL?
No. Una política de compatibilidad aditiva disciplinada puede evitar versiones importantes frecuentes. Si se requieren versiones explícitas, pueden funcionar enfoques de ruta, encabezados o medios de comunicación; la parte importante es el comportamiento determinista, el apoyo a las ventanas y la orientación migratoria.
¿Qué métodos HTTP son idempotentes?
RFC 9110 define PUT, DELETE y métodos seguros como GET y HEAD como idempotente en su efecto servidor previsto. POST no es automáticamente idempotente, por lo que los flujos de trabajo POST seguros de reingreso generalmente necesitan semántica de nivel de aplicación como una clave de idempotencia.
¿Qué debería una devolución de API limitada por tarifas?
Utilice un error HTTP adecuado como 429 cuando se aplica y comunique el estado de reingreso/cuarto con encabezados de respuesta documentados como Retry-After o sus encabezados de límite/reset publicados.
¿Se firmaron webhooks suficiente para evitar el procesamiento duplicado?
No. La verificación de firma autentica la entrega. Los consumidores también deben deduplicar los IDs de eventos estables o hacer la entrega repetida segura.
¿Deberían codificarse los derechos de producto en los límites de la tasa de API?
Mantenga la cuota comercial y la tasa de protección que limita por separado. Un cliente puede comprar una asignación mensual de uso mientras que la plataforma sigue imponiendo límites de rotura de corto plazo para la fiabilidad.
¿Las API internas necesitan la misma disciplina que las API públicas?
Pueden usar procesos de a bordo/versión más ligeros, pero errores estables, autorización de inquilinos, idempotencia y observabilidad todavía reducen los fallos de producción. Diseñar esas bases hace más fácil la exposición socio/público más tarde.
Sources and assumption boundaries
Fast-changing platform, pricing and search claims were reviewed on 2026-10-03T00:00:00.000Z. Interactive scores and scenarios are clearly labeled planning models, not sourced market benchmarks.
- RFC 9110 — HTTP Semantics IETF/RFC Editor definición de semántica del método HTTP, incluyendo métodos idempotentes y consideraciones de reingreso.
- API de Stripe — Solicitudes de indemnización Ejemplo de producción de claves de idempotencia de nivel de aplicación para retry-safe API escribe.
- Stripe Webhooks Orientación actual de primera parte para la entrega de eventos webhook, verificación de firmas y manipulación de endpoints.
- GitHub REST API límites de tarifas Ejemplo actual de comunicación de cuotas por parte de primera instancia a través de encabezados de respuesta y clases múltiples límite.
- Versión de GitHub REST API Ejemplo actual de versiones explícitas de API basadas en la fecha, política de cambio y ciclo de vida de deprecación.